AWS Database Blog на русском
Подписаться
Принудительное применение TLS и управление ротацией сертификатов для RDS и Amazon Aurora PostgreSQL
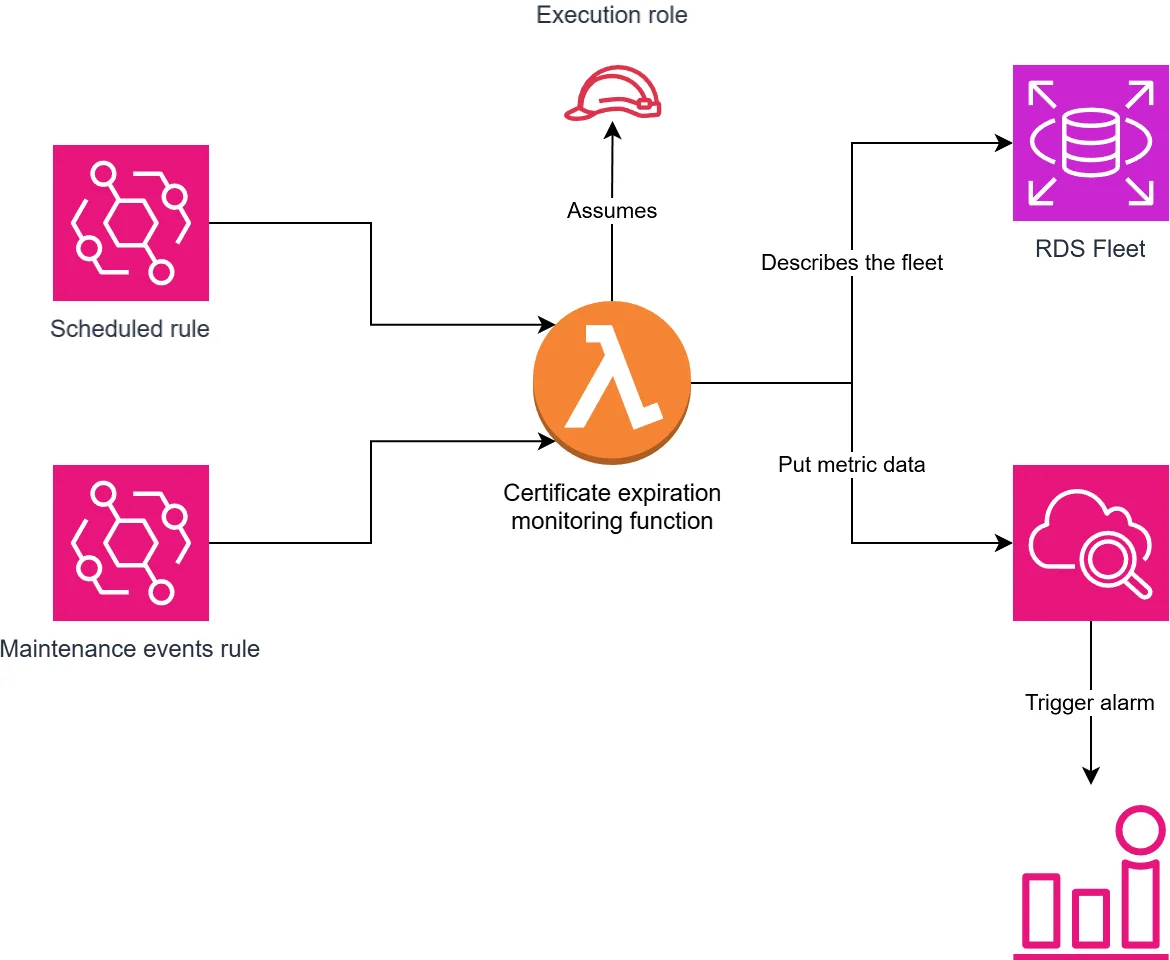
Когда сертификат Amazon RDS или Amazon Aurora PostgreSQL истекает, а хранилища доверенных сертификатов клиентов не обновляются, соединения прерываются без предупреждения. В этой статье показано, как принудительно использовать TLS для всех соединений PostgreSQL, настроить проверку сертификатов на стороне клиента и развернуть автоматизированный мониторинг, который оповещает вас до событий ротации сертификатов.