Google Cloud Blog на русском
Подписаться
Расследование временных манипуляций в цепочке поставок
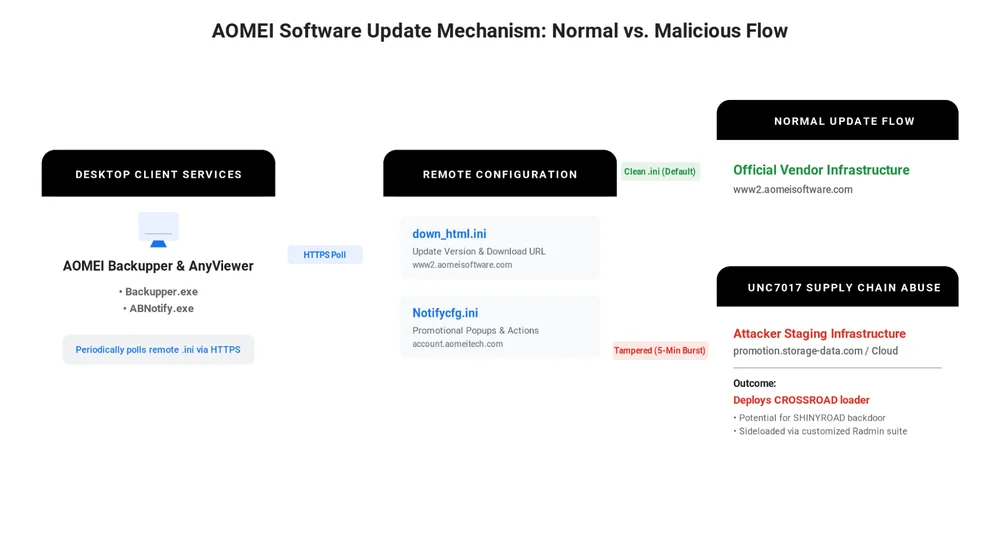
Группа Google Threat Intelligence Group и Mandiant расследовали атаку на цепочку поставок программного обеспечения против AOMEI Technology. Злоумышленник, UNC7017, неоднократно вмешивался в серверы обновлений AOMEI в очень короткие промежутки времени от пяти до десяти минут. Эта тактика была разработана для обхода традиционных методов обнаружения угроз. Кампания доставила многоступенчатый полезный груз, включая загрузчик CROSSROAD и бэкдор SHINYROAD. UNC7017 стратегически переместил свою инфраструктуру от облачных провайдеров к выделенным доменам и облачным хранилищам. Организации из различных секторов в нескольких странах пострадали от этой оппортунистической кампании. Лаборатория анализа угроз ManagedEngine (METAL) первоначально обнаружила активность с помощью своей телеметрии EDR. GTIG впоследствии уведомила пострадавшие организации и поделилась результатами с AOMEI, которая затем предприняла корректирующие действия. Атака использовала логику обновлений и уведомлений AOMEI, модифицируя конфигурационные файлы, такие как down_html.ini и Notifycfg.ini. UNC7017 также использовал технику скрытого принуждения к учетным данным WebDAV с невидимым всплывающим окном. Доставка вредоносного ПО включала пользовательские загрузчики и фреймворки пост-эксплуатации, в том числе модифицированный бэкдор Radmin Server. Загрузчик CROSSROAD проверял окружение, очищал конечные точки, подготавливал вторичные полезные нагрузки и устанавливал персистентность.