Google Cloud Blog на русском
Подписаться
Рост LLMJacking: Как злоумышленники монетизируют скомпрометированные облачные ресурсы и модели
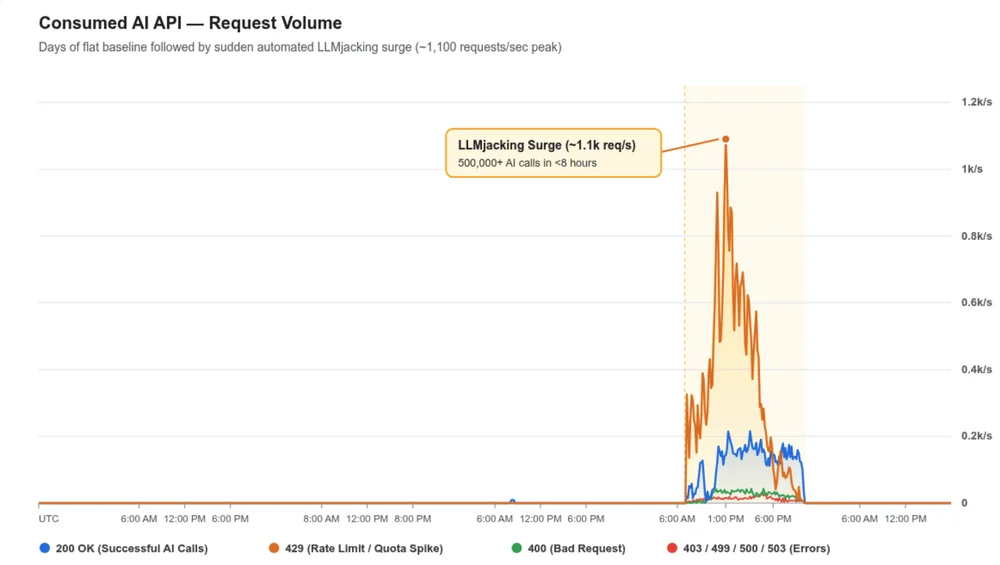
В 2026 году Mandiant отреагировала на несколько инцидентов, связанных с "LLMJacking", когда злоумышленники захватывали корпоративный доступ к большим языковым моделям (LLM). Эти вторжения, затронувшие организации по всему миру в различных секторах, привели к значительным мошенническим облачным расходам, иногда превышающим 100 000 долларов США ежедневно. Google Threat Intelligence Group (GTIG) выявила различные финансово мотивированные группы угроз, стоящие за этими компрометациями, отметив разделение труда между поставщиками первоначального доступа и "LLM-миксерами", которые монетизируют украденный доступ. Жизненный цикл атаки включает первоначальный доступ через общедоступные конечные точки LLM или украденные токены облачной идентификации, такие как учетные данные IAM и GitHub PAT. Злоумышленники также напрямую нацеливаются на ключи API LLM, незаметно проверяя их, чтобы избежать обнаружения. Позже злоумышленники повышают привилегии, закрепляют доступ и проводят внутреннюю разведку, перечисляя облачные сервисы и репозитории на предмет конфиденциальных учетных данных. Они злоупотребляют разрешениями облачной идентификации и конфигурациями виртуальных машин, создавая несанкционированные учетные записи и внедряя SSH-ключи для обеспечения постоянства. Некоторые злоумышленники используют уязвимости в программном обеспечении маршрутизации LLM для получения административного контроля. Конечная цель — монетизация LLM через проксирование токенов, автоматизированное потоковое вещание моделей и предоставление GPU, накапливая существенные мошеннические расходы. Злоумышленники размещают собственные прокси-конечные точки и агентские рабочие нагрузки, развертывая контейнеризованные бэкдоры и предоставляя мощные GPU. Они также монетизируют скомпрометированные квоты API, продавая доступ через LLM-миксеры, используя шлюзы с открытым исходным кодом для объединения украденных учетных данных. Один из ярких примеров, jet-night.com, использует украденные ключи API для предложения цен ниже рыночных, перекладывая значительные расходы на организации-жертвы.