Google Cloud Blog на русском
Подписаться
Внутри Agent Compute Engine: Создание вычислительной основы для эпохи агентов
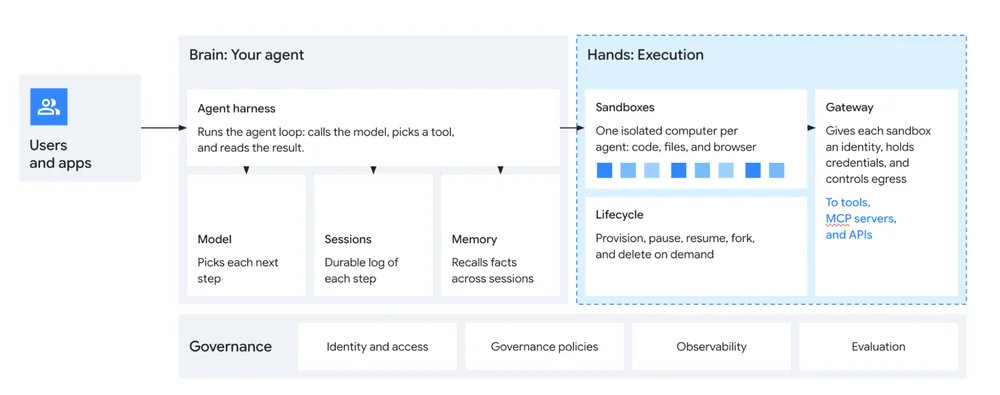
Программная индустрия переживает периодические архитектурные сдвиги: после бума веб-масштабирования появились вычисления в масштабе складов и контейнеры, а разработка TPU была вызвана потребностями глубокого обучения. Google также представила Titanium для гарантий безопасности на аппаратном уровне. Новый фундаментальный сдвиг — это рост агентного ИИ, где агенты ИИ предпринимают действия, выходящие за рамки простого ответа на вопросы. Эти агенты все чаще пишут код, используют инструменты и оркеструют рабочие процессы, быстро потребляя вычислительные ресурсы и ресурсы хранения данных. Традиционные вычислительные примитивы недостаточны для эффективного и низколатентного запуска миллионов таких агентов. Это требует нового форм-фактора, что привело к разработке Agent Compute Engine, сервиса Google Cloud, предоставляющего микровиртуальные машины с аппаратной изоляцией для агентов ИИ.Agent Compute Engine призван устранить разрыв между изоляцией виртуальных машин и скоростью и плотностью контейнеров. Существующие виртуальные машины слишком медленно запускаются и останавливаются для частого приостановки и возобновления работы агентов. Контейнеры, хотя и быстрые, не обладают необходимой изоляцией и контролем на уровне ядра для определенных задач агентов. Система должна эффективно управлять агентами, понимая, когда они активны или бездействуют, чтобы избежать растраты ресурсов и сохранить рабочее состояние. Agent Compute Engine разработан как унифицированная платформа, предлагающая абстракцию микровиртуальных машин для постоянных вычислений с аппаратной изоляцией.Эта новая архитектура поддерживает разнообразные рабочие нагрузки, включая интерактивные интерфейсы агентов, автономную разработку программного обеспечения, крупномасштабные оценки и легкие песочницы для сервисов Google. Безопасность имеет первостепенное значение, с подходом "защита в глубину", основанным на доверии на аппаратном уровне через кремний Titan и IPU Titanium. Целостность хоста поддерживается без сохранения состояния, неизменяемыми устройствами, а сеансы агентов изолированы в микровиртуальных машинах с одним арендатором. Архитектура "нулевых секретов" предотвращает хранение конфиденциальных учетных данных в песочнице, обеспечивая безопасность даже в случае компрометации гостевой ОС.Сетевое взаимодействие ограничено: весь трафик проходит через посреднический прокси, который применяет политику исходящего брокериджа. Сквозное шифрование реализовано как для данных при передаче, так и для данных в состоянии покоя. Применяются автоматическое исправление, обнаружение в реальном времени и постоянные меры безопасности, наряду со строгим разделением между оболочкой агента и песочницей. Система работает исходя из предположения, что песочница контролируется злоумышленником, поэтому не содержит учетных данных и не имеет прямого сетевого доступа. Управление осуществляется через первоклассные идентификаторы агентов, управляемые через реестр и менеджер аутентификации, который действует как хранилище и брокер для агентов.