За пределами DMS: Ускорение миграции SQL Server логинов и пользователей в Cloud SQL
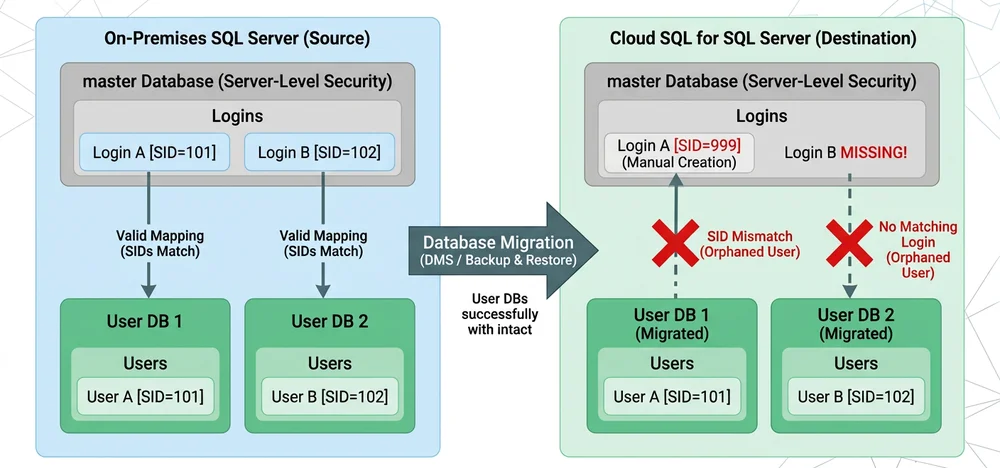
Служба миграции баз данных эффективно реплицирует данные, но исключает объекты уровня сервера, такие как учетные записи пользователей, по соображениям безопасности и соответствия требованиям. Это намеренное упущение предотвращает несанкционированное повышение привилегий, гарантируя, что локальные привилегии не будут автоматически перенесены в облако. Миграция зашифрованных хэшей паролей без надзора также нарушает нормативные требования, такие как PCI-DSS и SOC 2. Этот процесс также позволяет модернизировать идентификационные данные, удаляя устаревшие учетные данные и переходя к облачной аутентификации. SQL Server разделяет учетные записи пользователей, которые аутентифицируют соединения на уровне сервера, от пользователей баз данных, которые авторизуют действия в базах данных. Идентификатор безопасности (SID) связывает серверные учетные записи пользователей с пользователями баз данных. Когда базы данных мигрируются без соответствующих учетных записей пользователей или с несовпадающими SID, пользователи могут стать "осиротевшими". Скрипт sp_help_revlogin от Microsoft генерирует T-SQL инструкции для воссоздания учетных записей пользователей с их исходными хэшами паролей и SID. Этот скрипт запускается на исходном экземпляре для генерации запроса на миграцию. Этот сгенерированный запрос затем выполняется на целевом экземпляре Cloud SQL для создания необходимых учетных записей пользователей. Если пользователи становятся "осиротевшими", их можно переназначить правильной серверной учетной записи пользователя с помощью команды ALTER USER. Для повышения безопасности рассмотрите возможность миграции в управляемый клиентом Active Directory для централизованной аутентификации на основе Kerberos.

sp_help_revloginот Microsoft генерирует T-SQL инструкции для воссоздания учетных записей пользователей с их исходными хэшами паролей и SID. Этот скрипт запускается на исходном экземпляре для генерации запроса на миграцию. Этот сгенерированный запрос затем выполняется на целевом экземпляре Cloud SQL для создания необходимых учетных записей пользователей. Если пользователи становятся "осиротевшими", их можно переназначить правильной серверной учетной записи пользователя с помощью командыALTER USER. Для повышения безопасности рассмотрите возможность миграции в управляемый клиентом Active Directory для централизованной аутентификации на основе Kerberos.