Google Cloud Blog на русском
Подписаться
Закрывая дверь перед ботнетом XCPE
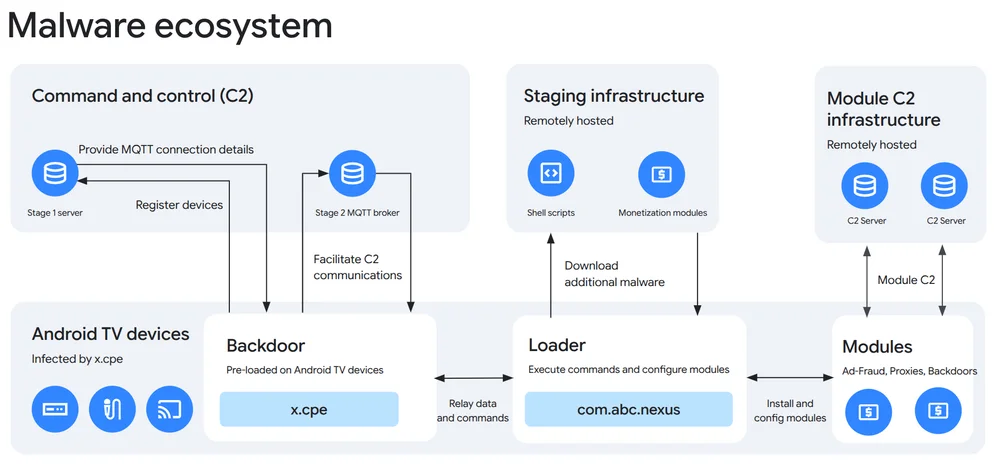
Google и партнеры ликвидировали бэкдор XCPE, ботнет, насчитывающий более 1,3 миллиона ТВ-приставок. Компания Videostrong Technology Co., производитель Android OEM/ODM, намеренно разработала и управляла им для получения финансовой выгоды. Videostrong монетизировала бэкдор, продавая доступ криминальным партнерам, которые загружали на зараженные устройства модули для мошенничества с рекламой, использования в качестве резидентных прокси и дополнительного вредоносного ПО. Google разорвала связи с Videostrong, запретив им выпускать устройства с предустановленными приложениями Google. Videostrong воспользовалась пробелом в тестах совместимости Google, используя методы обфускации для загрузки вредоносного кода после загрузки устройства. Google внесла изменения в свой процесс проверки, чтобы предотвратить подобную деятельность. Эта кампания стала серьезным нарушением доверия, позволив совершать широкий спектр преступных действий на устройствах пользователей без их согласия. Усилия Google по пресечению этой деятельности включали юридические действия против C2-доменов и серверной инфраструктуры, используемых Videostrong и ее партнерами. Компания также улучшила проверки целостности прошивки для сертифицированных устройств Android TV. Ботнет XCPE использовал модульную трехступенчатую архитектуру: основной бэкдор системного уровня (x.cpe), загрузчик и исполнительный механизм (com.abc.nexus) и различные модули монетизации. Ботнет использует двухступенчатый процесс C2, включающий HTTP-запросы для конфигурации и постоянные MQTT-соединения для команд. Это позволило осуществлять бесшумную установку приложений, отключение Google Play Защиты, произвольное выполнение команд оболочки, захват экрана и сетевую разведку.