CISA | Cybersecurity Advisories 中文 CISA(网络安全和基础设施安全局)定期发布网络安全建议,以告知组织和个人关于潜在的威胁和漏洞。这些建议包括关于特定网络安全问题、威胁行为者策略、技术和程序、损害指标和建议缓解措施的详细报告。CISA还提供警报,这些警报是当前安全问题、漏洞和攻击的简洁摘要。此外,CISA还提供了工业控制系统(ICS)建议,这些建议专注于ICS产品中的漏洞及其缓解措施。 CISA Cybersecurity Advisories cisa.gov RSS feeds.feedburner.com CISA | Cybersecurity Advisories 中文 RSS thenote.app
#StopRansomware:SafePay勒索软件 SafePay 勒索软件团伙自 2024 年 8 月以来活动频繁,针对全球范围内的组织。其初始访问途径包括凭据泄露、密码猜测、利用漏洞以及网络钓鱼。一旦进入内部,SafePay 攻击者会创建或接管账户,并利用合法的系统工具进行网络横向移动和禁用安全措施。随后,他们加密受害者的数据,并要求支付加密货币以获取解密密钥。CVE-2020-3259、CVE-2023-20269 等漏洞被用于初始访问。SafePay 采用“就地生存”(living off the land)技术,利用现有系统工具实现持久化、执行和横向移动。他们禁用安全软件,并利用特权提升方法(如 UAC 绕过)获取更高权限。数据收集与外传使用 FileZilla、RClone 和 WinSCP 等工具。攻击者针对卷影复制服务(Volume Shadow Copy Service)和备份存储,以阻碍恢复工作。加密采用混合方案,使得无密钥情况下数据无法恢复。勒索信息中包含 TOR 链接和受害者标识,攻击者还可能拨打电话施压。若未支付赎金,被盗数据通常会被公开在网上。建议的缓解措施包括定期打补丁、实施零信任原则、限制权限以及启用多因素认证。 #StopRansomware: SafePay Ransomware cisa.gov +1
与中国政府关联的网络威胁行为者结合自动化与人工黑客工具窃取敏感数据 与中国政府关联的网络威胁行为体,在 Integrity Technology Group 的协助下,正采用自动化工具与人工黑客技术相结合的精巧手段。他们系统性地扫描全球组织的漏洞,包括关键美国基础设施。其方法涉及利用跨站脚本(XSS)和密码喷洒攻击等技术,特别是针对 Microsoft Exchange 服务器。为维持访问权限,这些威胁行为体使用 VPN 软件建立持久化机制,随后通过自定义脚本窃取敏感数据,如电子邮件和凭证。强烈建议组织实施强有力的安全措施以应对这些威胁。关键缓解策略包括禁用网络中未使用的服务和端口。对 Web 应用程序输入进行清理以防止注入攻击,并为所有服务强制执行多因素认证至关重要。及时应用软件补丁仍是防范潜在入侵的根本防御手段。这些综合举措旨在保护敏感数据免受这些持久性攻击者的利用。 Chinese Government-linked Cyber Threat Actors Combine Automated and Hands-on Hacking Tools to Steal Sensitive Data cisa.gov +1
俄罗斯国家支持的网络行为体针对 Zimbra 协作套件用户开展网络钓鱼活动 一组受俄罗斯支持的国家级网络行动者,代号为 LAUNDRY BEAR,自 2025 年 7 月以来一直针对西方政府及商业组织,利用 Zimbra Collaboration Suite(ZCS)软件开展活动。该组织的主要目标是为俄罗斯联邦收集敏感信息,重点在于隐蔽获取电子邮件数据。LAUNDRY BEAR 的最新行动采用了一种新型利用手段,该手段在首次被利用时属于零日漏洞,使其能够成功针对 ZCS 用户。该漏洞(CVE-2025-66376)已于 2025 年 11 月修补,但该组织部署复杂技术能力的能力表明其意图持续针对 ZCS 及其他电子邮件系统。该利用仅需用户在易感版本的 Webmail 服务中查看一封恶意邮件,随后即尝试窃取受害者最近 90 天的电子邮件通信及其他敏感信息。网络安全通告警示此类持续性的恶意威胁活动,并敦促组织更新其易感软件并实施额外缓解措施。该通告由多个起草和共同签署机构发布,包括美国国家安全局、联邦调查局及其他国际合作伙伴。LAUNDRY BEAR 的 targeting 几乎可以确定是为了为俄罗斯联邦收集敏感信息,其适应和演进战术、技术与程序(TTPs)的能力使其对西方组织构成重大威胁。该组织使用新型利用手段和复杂技术能力,表明其意图持续针对 ZCS 及其他电子邮件系统,组织被敦促定期更新邮件服务软件,并持续监控电子邮件系统以检测恶意活动。该通告提供了缓解建议,并包含具体修复措施,供组织在发现列出的入侵指标(Indicators of Compromise)时实施。 Russian State-Supported Cyber Actors Conduct Phishing Campaign Targeting Users of Zimbra Collaboration Suite cisa.gov +1
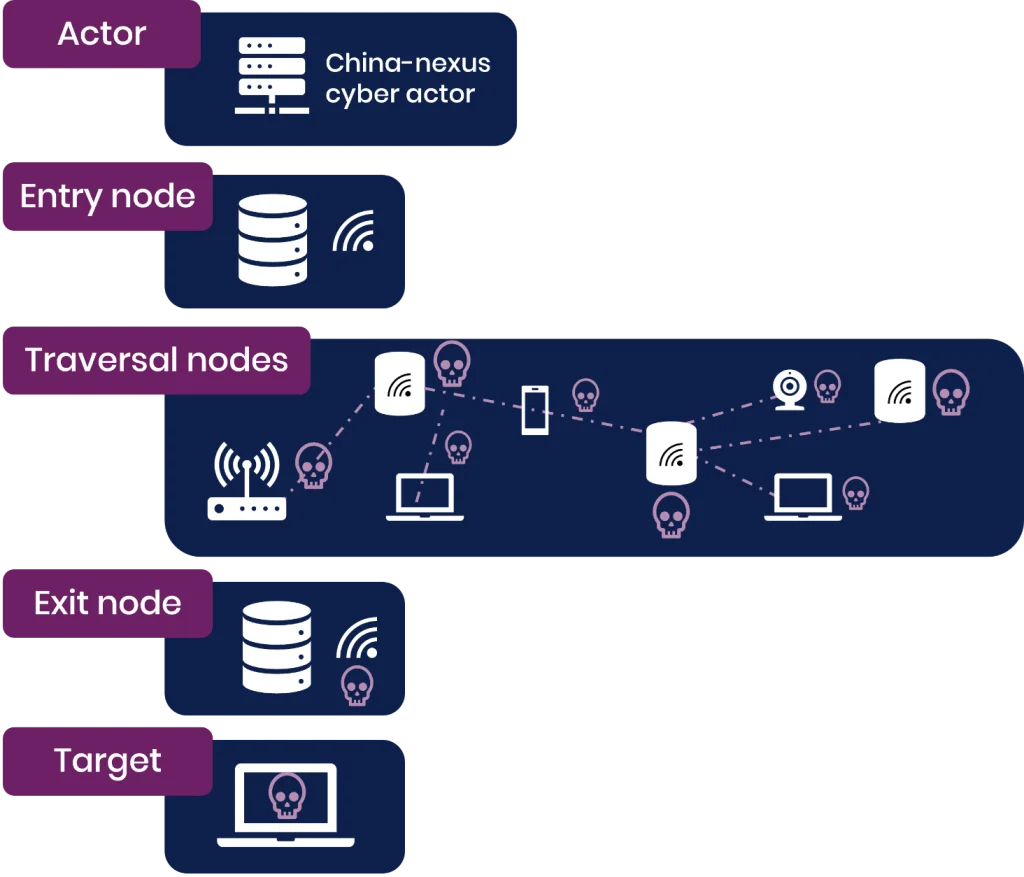
防御与中国关联的受 compromise 设备隐蔽网络 与中国的关联网络行动者正越来越多地利用大规模被控设备构成的隐蔽网络(covert networks)来掩盖其恶意活动。这种战术、技术和程序(TTPs)的转变,使其逐渐摆脱对单独采购基础设施的依赖。此类隐蔽网络主要由被控的小型企业/家庭办公室(SOHO)路由器、物联网(IoT)设备和智能设备组成。借助这些网络,行动者能够以低成本、低风险且具备可否认性的方式开展网络行动,从而增加归因难度。这些网络被用于网络杀伤链的各个阶段,从侦察到恶意软件投递及数据窃取。现有证据表明,中国的信息安全公司创建并维护这些隐蔽网络。例如,感染超过 20 万台设备的“猎鹰列车”(Raptor Train)网络由 Integrity Technology Group 管理;而“伏特台风”(Volt Typhoon)所使用的 KV 僵尸网络则主要由存在漏洞的已淘汰路由器构成。由于这些僵尸网络具有动态和分布式的特性,依赖静态 IP 黑名单的传统防御范式正逐渐失效。防御方需通过绘制网络边缘设备图谱、建立正常连接基线以及利用威胁情报来适应这一变化。实施多因素认证,并采用 IP 地址或地理位置白名单,是至关重要的防护措施。规模更大或风险更高的组织可进一步通过实施零信任策略和缩减面向互联网的 IT 资产来增强安全性。建议最受针对的实体将此类隐蔽网络作为独立威胁进行主动狩猎与追踪。全面遵循网络安全最佳实践,仍是抵御此类不断演变威胁的根本之道。 Defending Against China-Nexus Covert Networks of Compromised Devices cisa.gov +1
打击中国国家支持的演员对全球网络的攻击,以喂养其全球间谍系统 “这份由多个国际网络安全机构发布的咨询报告,详细介绍了中国国家支持的网络攻击,这些攻击针对全球网络。这些攻击通常与特定的中国实体有关,主要针对电信、政府和基础设施网络。攻击者通过破坏设备(包括路由器)来获得初步访问权限,然后利用受信任的连接渗透到其他网络。他们利用已知的漏洞,特别是在边缘设备上,并积极利用新发现的漏洞。技术手段包括修改访问控制、打开端口和使用隧道来维持持久访问,通常会掩盖其真实来源。其目的是为间谍活动窃取数据,包括追踪通信和活动。该咨询报告提供了关于战术、技术和程序(TTPs)的详细信息,并鼓励网络防御者实施缓解措施。尽管该报告使用了“APT行为者”这一通用术语,但与此次活动有关联的已知威胁组织有好几个。攻击者正在利用多个CVE,包括那些针对思科、 Palo Alto 和 Ivanti 产品的漏洞。建议各组织报告被攻击的详细信息,以加强集体防御。” Countering Chinese State-Sponsored Actors Compromise of Networks Worldwide to Feed Global Espionage System cisa.gov +1