RSS KitPloit - 渗透测试工具! 关注 KitPloit是一个全面的开源网络安全框架,旨在系统操作、渗透测试和网络安全教育。它提供了一个广泛的工具集,用于进行道德黑客攻击、安全审计和渗透测试培训。该网站旨在提高用户的道德黑客和安全意识,以其用户友好的图形界面简化了复杂的渗透测试过程。它与多个渗透测试平台一起工作,并提供了一个灵活且可扩展的结构,该结构定期更新以应对新的安全挑战和漏洞向量。 KitPloit - PenTest Tools! kitploit.com RSS feeds.feedburner.com
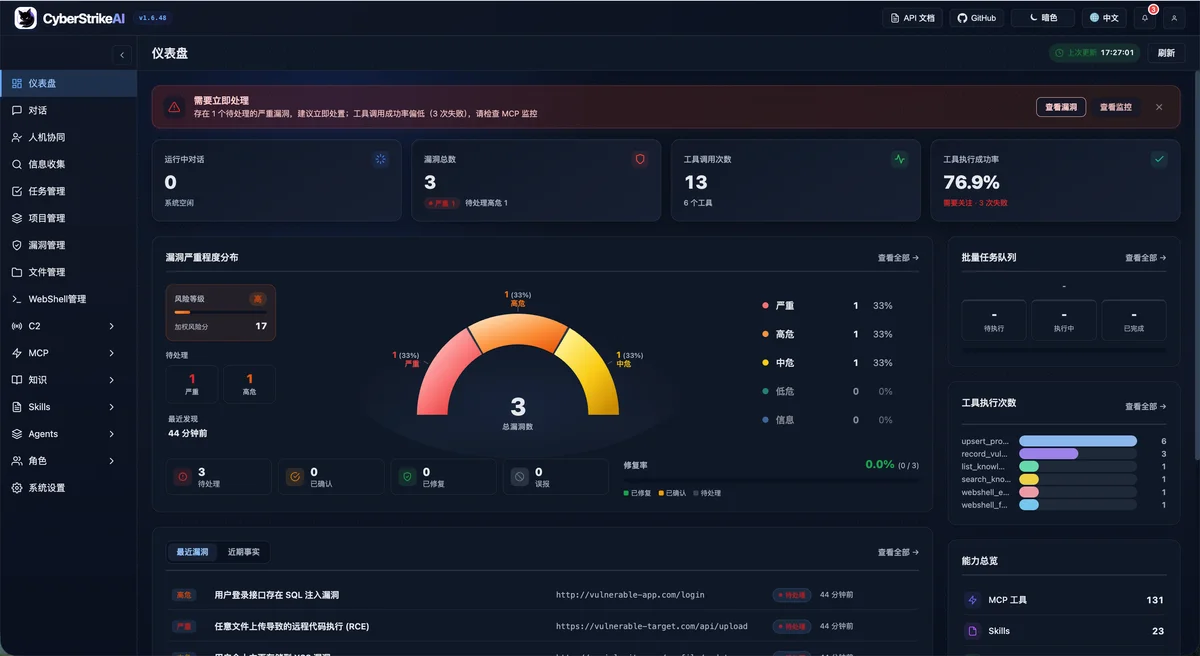
CyberStrikeAI v1.7.24 AI 原生网络安全的行动体系——在此体系中,意图转化为受控执行,证据转化为操作记忆,每一次操作都优化下一次行动。 CyberStrikeAI v1.7.24 kitploit.com
confirmesc Linux 权限提升枚举工具,可确认漏洞可利用性并提供精确的 root shell 命令——无需搜索 GTFOBins。包含 MCP 服务器与 AI 代理技能。 confirmesc kitploit.com
AdStrike AI 驱动的模块化 Active Directory 红队框架,适用于授权渗透测试、AD 枚举、攻击路径分析、Kerberos/ADCS 工作流、报告生成、操作员自动化以及 MCP 服务器集成。 AdStrike kitploit.com
PIIHunter(亲爱的报道) 使用正则表达式、命名实体识别(NER)/机器学习以及可选的自托管大语言模型(LLM)检测,扫描 PostgreSQL 数据库和 Jira 问题以识别个人身份信息(PII),并生成脱敏报告及审计日志。 PIIHunter kitploit.com
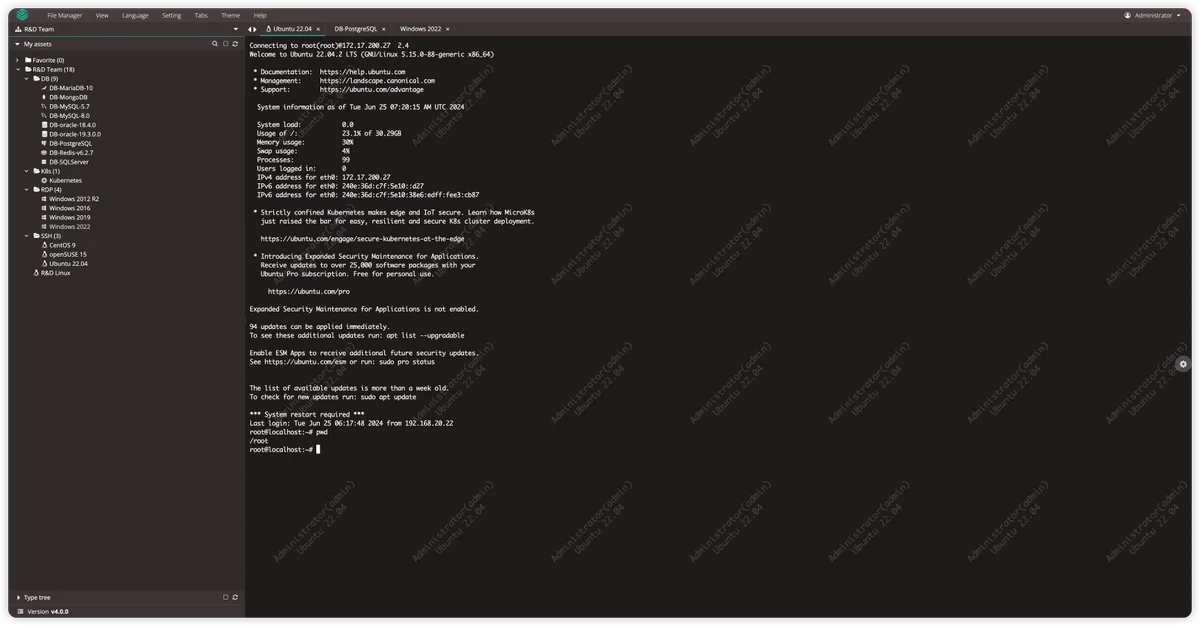
跳跃服务器 v5.1.0 JumpServer 是一个开源的 privileged access management(PAM)平台,通过 Web 浏览器为 DevOps 和 IT 团队提供按需且安全的 SSH、RDP、Kubernetes、数据库和 RemoteApp 端点访问。 jumpserver v5.1.0 kitploit.com
apex-kev-change-desk 离线 CISA KEV 快照比较,用于字段级变更审查。免费原型,非安全评估。AI 辅助开发。 apex-kev-change-desk kitploit.com
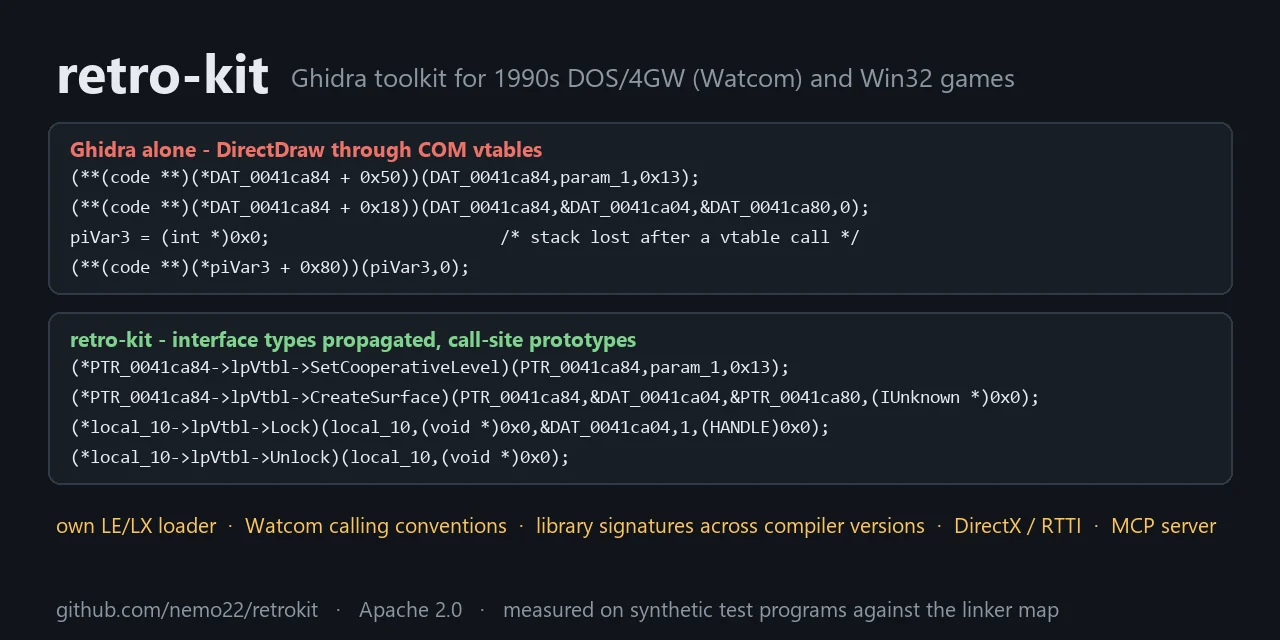
Retrokit Headless-Ghidra 逆向工程工具包,适用于 1993 年至 2010 年间的 32 位 DOS 和 Win32 游戏:包含自研的 LE/LX 加载器、Watcom 调用约定、库签名及 MCP 服务器。 retrokit kitploit.com
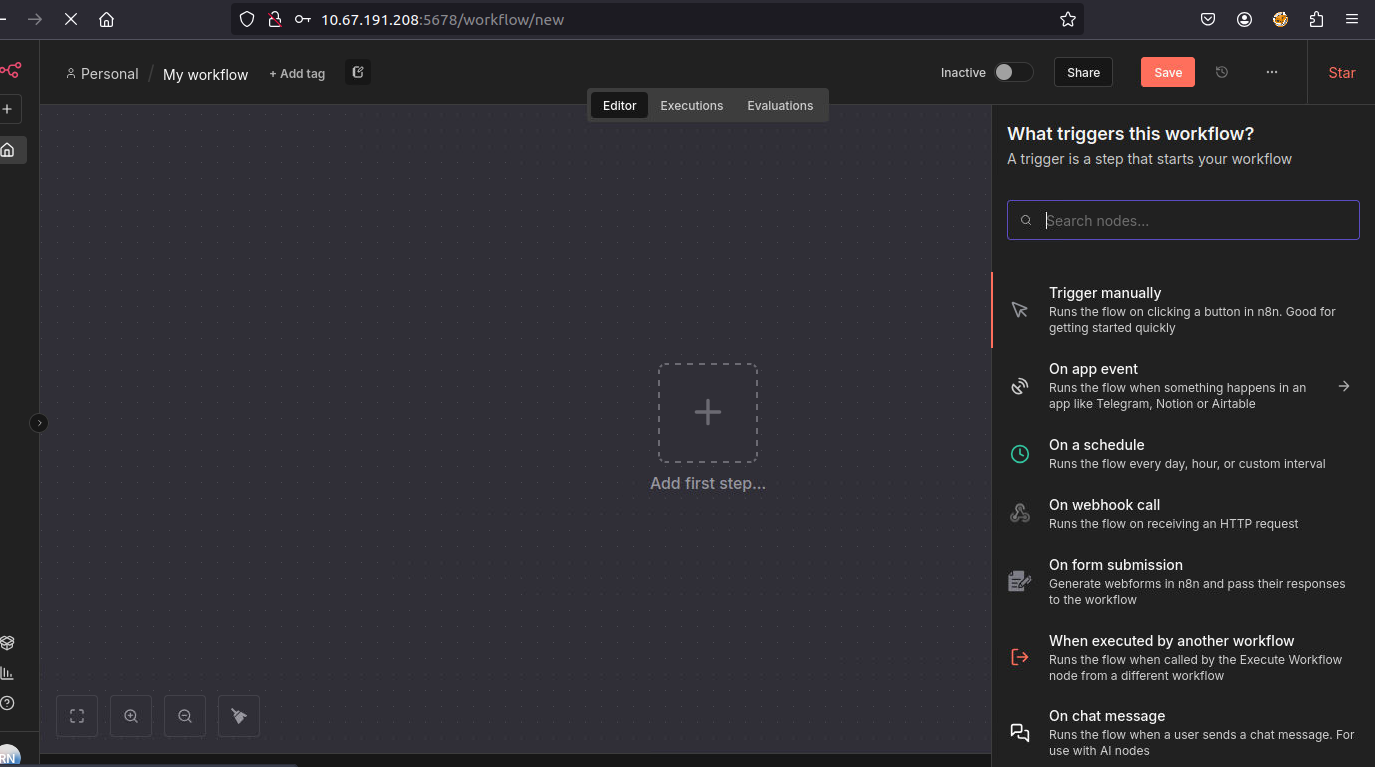
分析与POC-N8N-CVE-2025-68613 针对 n8n 中 CVE-2025-68613 漏洞的技术研究,涵盖受影响版本、实验室探索场景、攻防分析及缓解策略。 Analysis-And-POC-N8N-CVE-2025-68613 kitploit.com
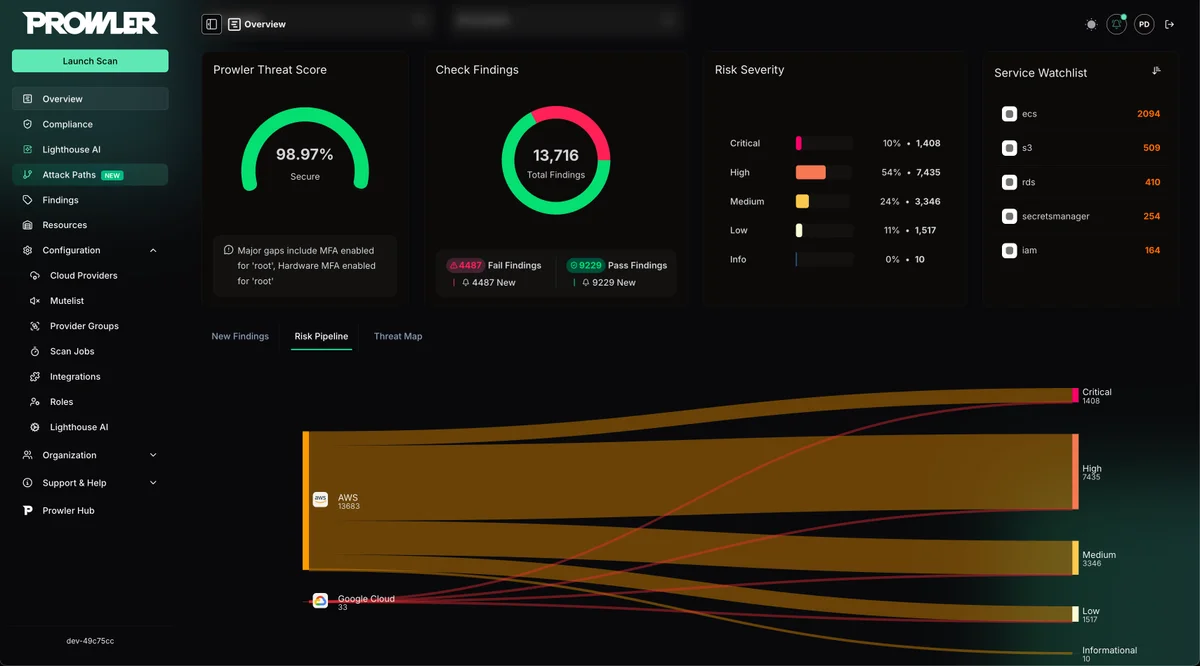
潜行者 v5.45.0 Prowler 是全球使用最广泛的开源云安全平台,可自动化任何云环境中的安全与合规工作。立即连接您的代理,构建基于智能云防御者的解决方案。 prowler v5.45.0 kitploit.com
BBA 一款支持 Frida 风格 CLI 的 Android 应用克隆沙箱,可启动或附加到克隆的应用,并通过 Gum Interceptor 和 Stalker 钩子注入 QuickJS 脚本。 bba kitploit.com
AI-Infra-Guard v4.6.6 全栈 AI 红队平台,通过 Agent 扫描、Skills 扫描、MCP 扫描、AI 基础设施扫描及 LLM 越狱评估,保障 AI 生态系统安全。 AI-Infra-Guard v4.6.6 kitploit.com
unleashed-firmware unlshd-094 适用于 Flipper Zero 的自定义固件,支持 Sub-GHz 无线电、NFC/RFID 模拟、红外以及 BadUSB 攻击功能,用于硬件安全测试。 unleashed-firmware unlshd-094 kitploit.com
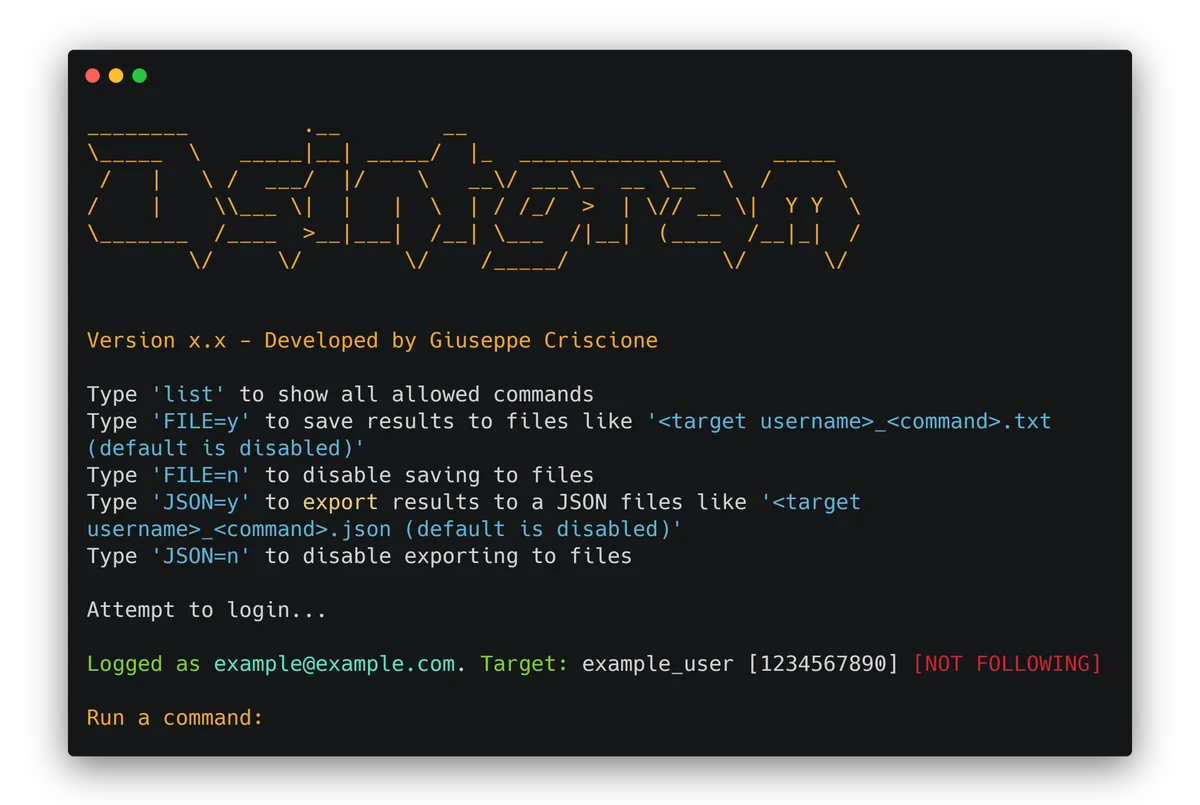
Osintgram — 已更新! Osintgram 是一款针对 Instagram 的情报搜集(OSINT)工具。它提供交互式命令行界面,允许用户通过昵称对任意 Instagram 账户进行分析。 Osintgram — Updated! kitploit.com
unKover Bash 403/401 访问绕过测试工具,通过头部伪造、方法篡改、路径规范化及编码技术探测 URL,成功时返回 curl 概念验证(PoC)。 unKover kitploit.com
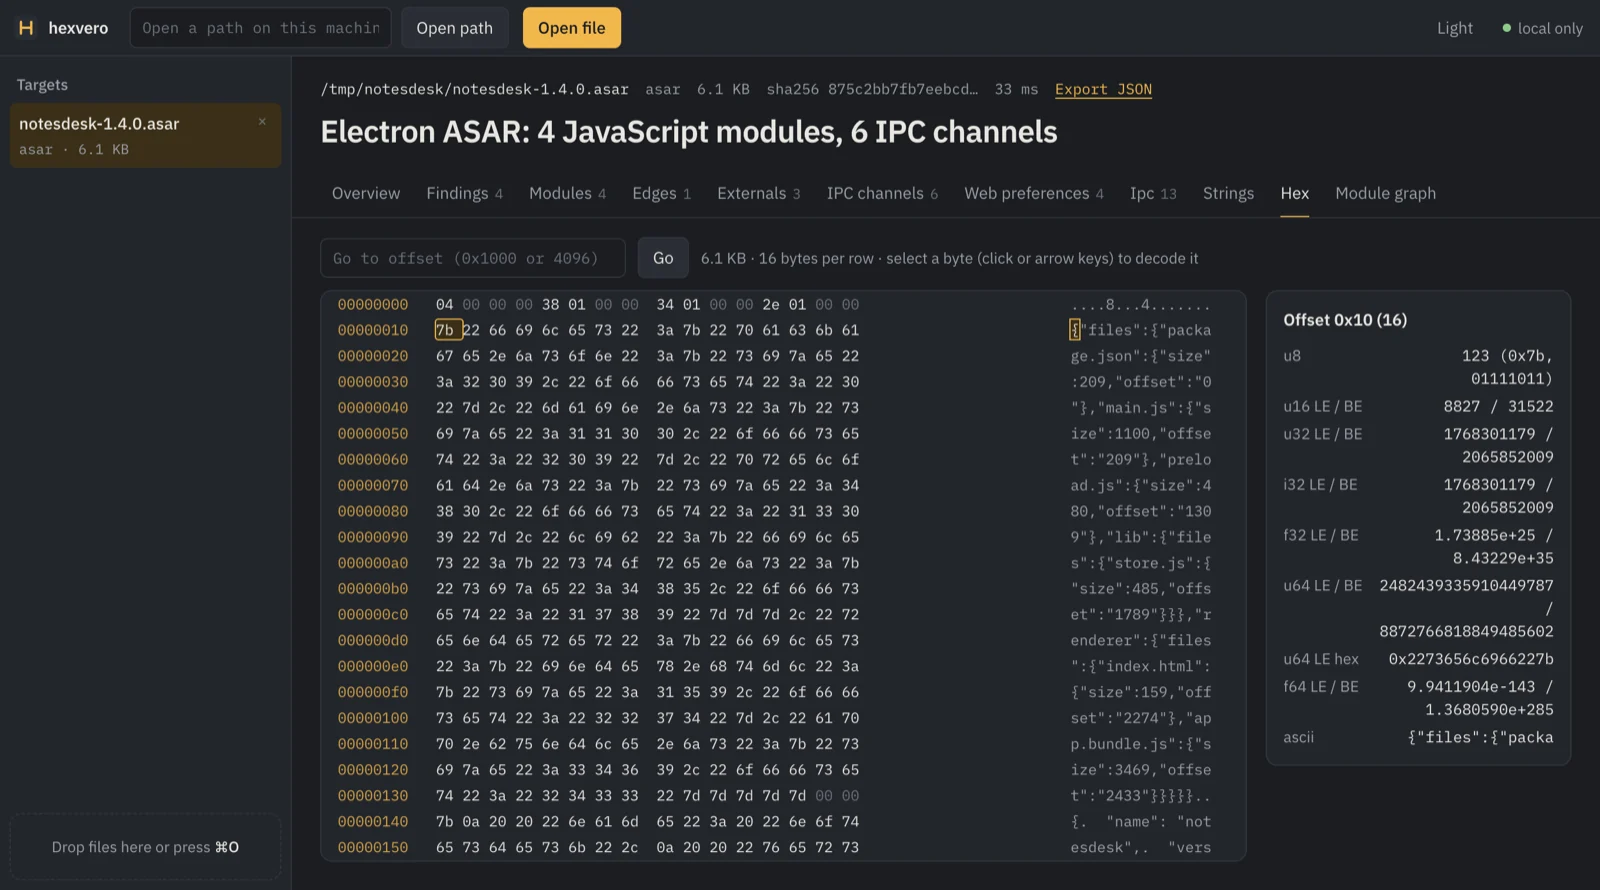
hexvero 对二进制文件或应用包的首次查看:基于证据的静态、无执行分析。支持 CLI、15 工具 MCP 服务器和本地 Web 界面,仅基于 Node.js。 hexvero kitploit.com
MQ攻击 Rust 编写的 MQTT 渗透测试命令行工具:支持订阅/发布、代理指纹识别、访问控制列表探测、主题枚举、凭据暴力破解,以及通过 TLS/mTLS 进行最后遗嘱注入。 mqattack kitploit.com
活跃目录健康检查 一款 PowerShell GUI 工具,针对 Active Directory 执行 54 项最佳实践健康与安全检查,并在双语 HTML/CSV 报告中标记 Kerberoasting、DCSync、委派及加固方面的差距。 Active-Directory-Health-Check kitploit.com
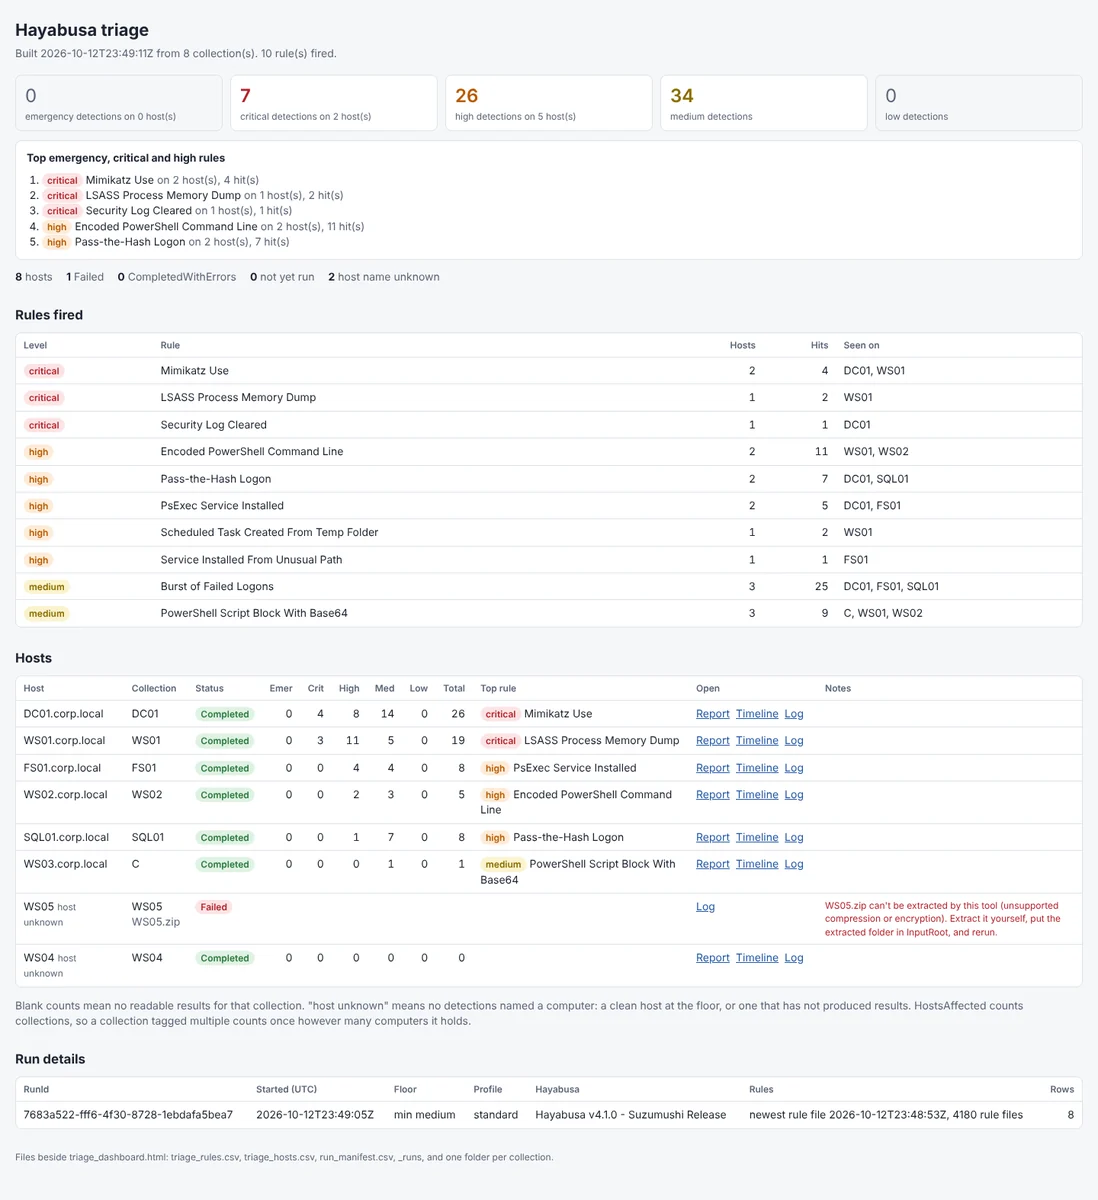
隼-散货-跑车 批量运行 Hayabusa 扫描 KAPE 收集文件夹中的每个主机,每个主机执行一次扫描,生成按主机划分的报告,并提供跨主机分诊仪表板。 Hayabusa-Bulk-Runner kitploit.com
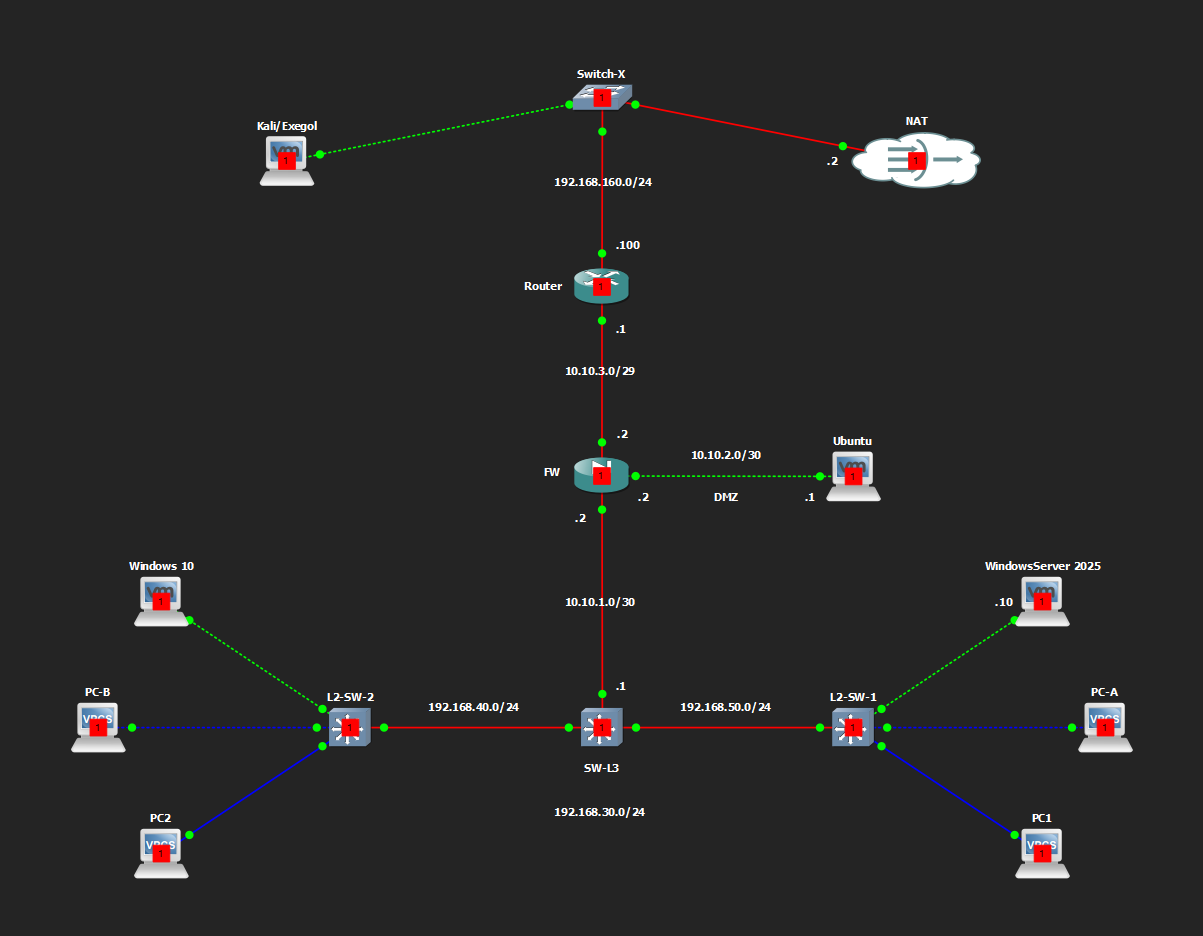
家庭实验室 GNS3 家庭实验室,记录了一个分段网络架构,包含 Cisco ASAv 防火墙、三层核心、DMZ 以及用于练习网络工程、系统管理和进攻性安全技术的 Active Directory 域。 HomeLab kitploit.com
Jshound 从 Web 应用所加载的 JavaScript 中捕获其发出的每一个 API 请求:方法、URL、请求体、请求头以及 GraphQL 操作。仅需一条命令。 jshound kitploit.com
沙发土豆 一款 Windows 权限提升工具,通过修补 ETW 和 AMSI 并使用间接系统调用滥用 SeImpersonatePrivilege 权限,将服务账户或管理员提升至 NT SYSTEM 权限。 CouchPotato kitploit.com
防御即技能 一种运行时守护技能,用于检测并阻止技能增强智能体中由恶意技能引发的攻击,其采用 MCTS 循环,根据 rollout 反馈演化守护策略。 defense-as-skill kitploit.com
AgentStalker 面向 LLM 代理的端到端安全审计框架:静态 AST 与污点建模、攻击合成、Docker 沙箱重放,以及结合 MCP 审计的确定性裁决报告。 AgentStalker kitploit.com
exoproc Windows x64 环境下的 TypeScript 跨进程 instrumentation——钩接函数、重定向线程,并在另一进程中读写内存,无需 DLL 注入,亦无需 CreateRemoteThread。 exoproc kitploit.com
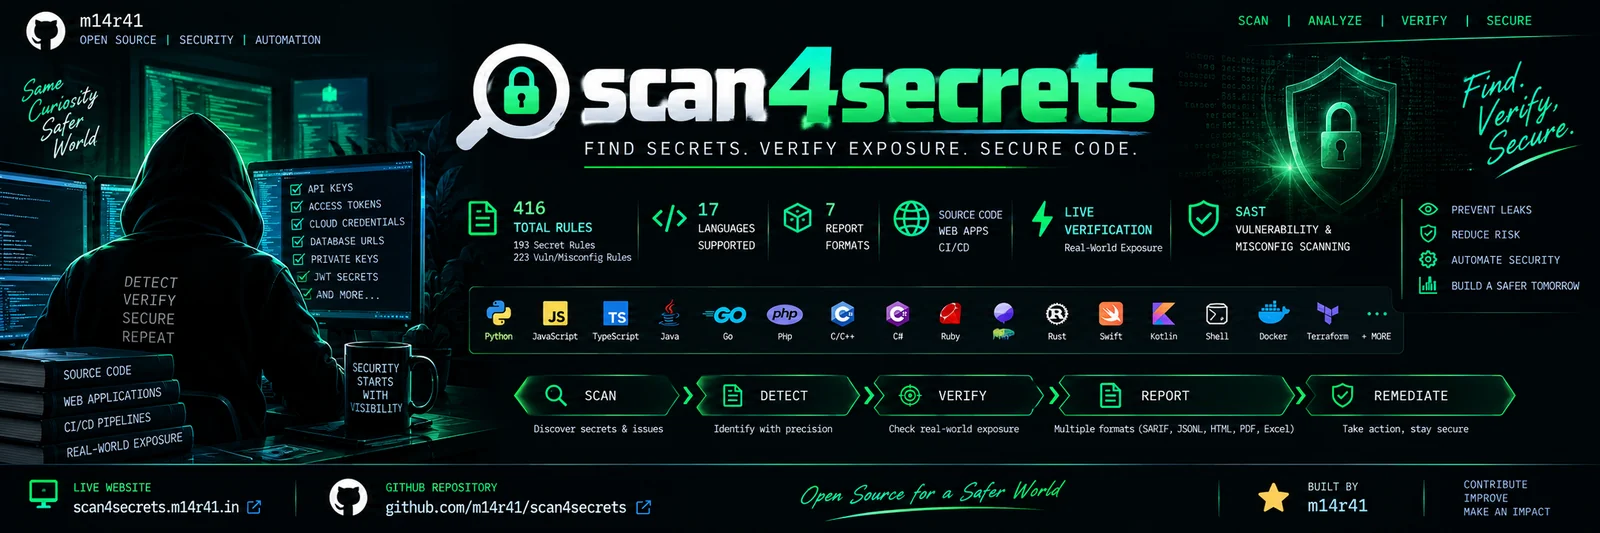
scan4秘密 使用涵盖源代码、Web URL 和 CI/CD 的 170 多条规则查找凭据和密钥,通过厂商 API 对其进行验证,并生成 SARIF、JSONL、HTML、PDF 或 Excel 格式的报告。 scan4secrets kitploit.com