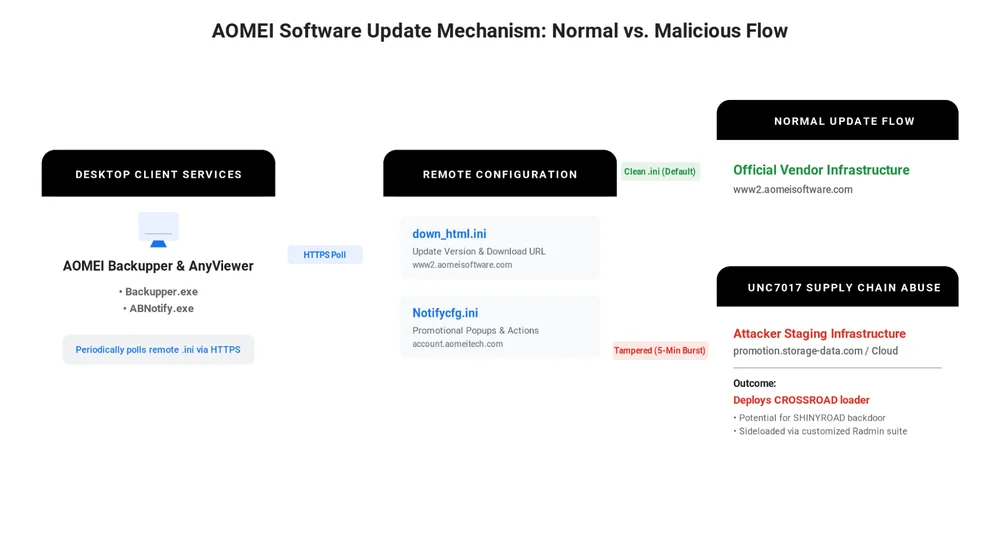
调查瞬态供应链篡改
Google 威胁情报组(GTIG)与 Mandiant 调查了一起针对 AOMEI 技术的软件供应链攻击。威胁行为者 UNC7017 在极短的时间窗口(5 至 10 分钟)内反复篡改 AOMEI 的更新服务器。该战术旨在规避传统安全检测方法。此次行动交付了多阶段载荷,包括 CROSSROAD 下载器和 SHINYROAD 后门。UNC7017 战略性地将基础设施从云服务商转移至专用域名和云存储。来自多个国家的各行业组织均受到此次机会主义行动的影响。ManagedEngine 威胁分析实验室(METAL)最初通过其端点检测与响应(EDR)遥测数据检测到该活动。随后,GTIG 通知了受影响组织,并与 AOMEI 共享了调查结果,AOMEI 随即采取了纠正措施。该攻击利用 AOMEI 的更新和通知逻辑,通过修改配置文件(如 down_html.ini 和 Notifycfg.ini)实施攻击。UNC7017 还使用了一种静默的 WebDAV 凭据强制技术,并配合不可见的弹出窗口。恶意软件交付涉及自定义加载器和后渗透框架,其中包括修改版的 Radmin Server 后门。CROSSROAD 下载器负责验证环境、清理端点、部署二级载荷并建立持久化机制。