改变游戏规则:谷歌如何利用代理型 AI 保护数亿行代码
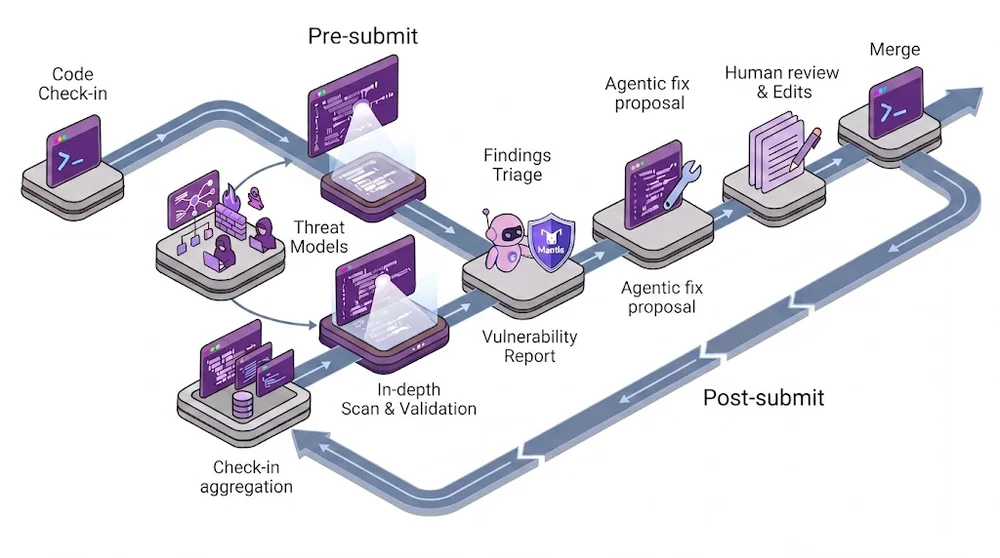
Google 通过将 AI 代理直接集成到开发流程中,增强软件安全性。这种主动式方法旨在在代码编写过程中预防漏洞,而非事后检测。该系统采用广泛的提交前扫描,在代码提交前实时评估每一次代码变更。这与传统较慢、仅执行一次的扫描形成对比,后者往往在问题出现得太晚时才被发现。为提高准确性,他们利用本地化威胁模型,结合实时代码库元数据和依赖信息。专门的分类代理随后执行快速、轻量级的验证,以确认潜在漏洞。这一两步流程确保了低延迟,同时不牺牲精度。自动修复代理根据扫描结果自主生成代码补丁。这些补丁随后提交给人工审查,显著缩短了从检测到解决的周期。这种原生 AI 策略每月已阻止数百个漏洞进入 Google 的代码库。组织可以采纳类似原则:分离系统、明智使用上下文、构建健壮的测试框架,并自动化修复。