GTIG 人工智能威胁追踪:从提示到自主——对抗性人工智能的演进
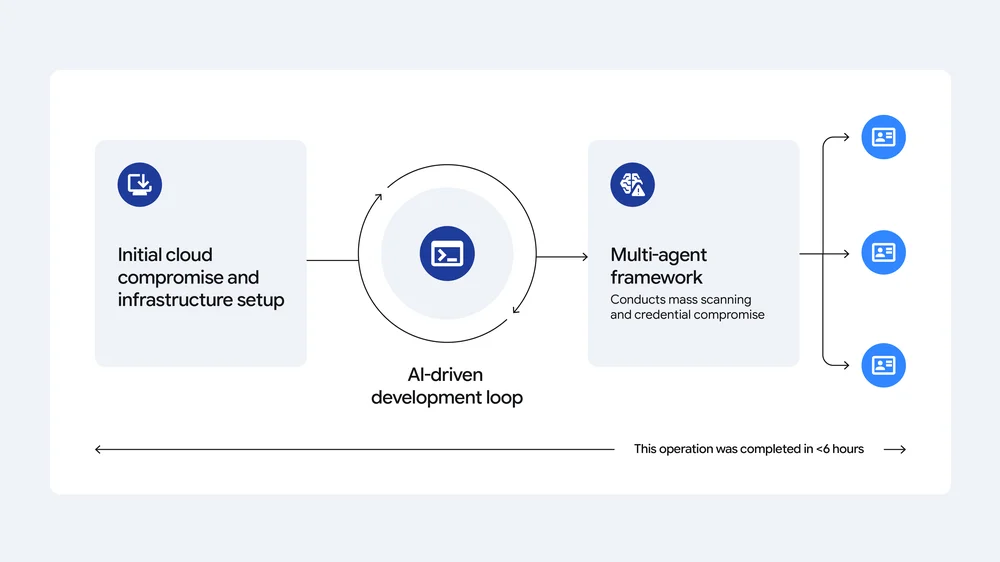
对抗性行为体正迅速演变其技术,从基础的 AI 提示转向复杂的代理式 AI 工作流和自动化。这一演变显著缩短了防御者的响应窗口。在 2026 年第二季度,威胁行为体在入侵云资源后,利用 AI 在六小时内执行了一次大规模凭证窃取行动。此外,威胁行为体正日益针对 AI 资产,包括专有模型、源代码和云计算资源,实施间谍活动、勒索和盗窃。软件供应链风险因集成 AI 辅助编码工具和开源软件而扩大。对手正积极针对开发者、AI 编码助手和 AI 安全扫描器,以破坏开源软件。专有 AI 知识产权,如模型和代码,也正成为各行业的首要目标。向代理式 AI 和自动化的转变使对手能够自主管理复杂的攻击管道并解决操作错误。AI 在整个攻击生命周期中充当力量倍增器,从侦察到恶意软件混淆及后渗透活动。威胁行为体也在利用 AI 试验以扩大信息行动运动规模。为规避访问成本并绕过安全措施,对手正获取非法账户并劫持企业云基础设施,用于未经授权的 AI 计算。这种加剧的威胁态势需要强有力的防御策略,包括主动模型防护、专业威胁情报和针对性遏制。Google 正在实施这些多维防御措施,以保护其客户和基础设施。这些进展凸显了在快速演变的 AI 领域加强安全措施的关键需求。