关闭 XCPE 僵尸网络的大门
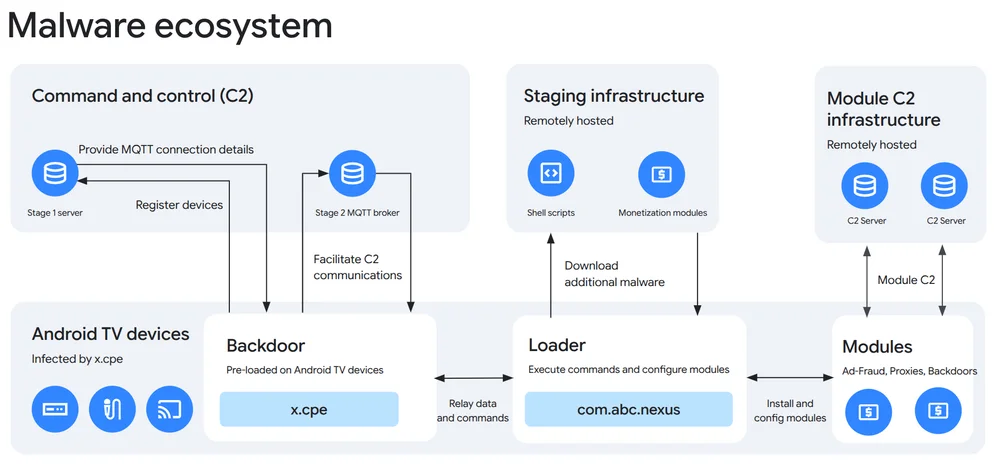
Google 与合作伙伴拆除了 XCPE 后门,该后门是一个包含超过 130 万台机顶盒的僵尸网络。Videostrong Technology Co. 作为一家 Android 原始设备制造商(OEM)/原始设计制造商(ODM),出于牟利目的故意开发并运营了该后门。Videostrong 通过向犯罪关联方出售访问权限来变现该后门,这些关联方在受感染设备上加载了广告欺诈、住宅代理及其他恶意软件模块。Google 已与 Videostrong 断绝关系,禁止其生产预装 Google 应用设备的设备。Videostrong 利用 Google 兼容性测试中的漏洞,结合混淆技术,在设备启动后加载恶意代码。Google 已对其审核流程实施改进,以防止类似活动。此次事件构成严重信任破裂,使犯罪活动得以在用户设备上未经同意大规模开展。Google 的处置措施包括对 Videostrong 及其关联方所使用的命令与控制(C2)域名和服务器基础设施采取法律行动。该公司还加强了对认证 Android TV 设备的固件完整性检查。XCPE 僵尸网络采用模块化三阶段架构:主要系统级后门(x.cpe)、加载器与执行引擎(com.abc.nexus),以及多种变现模块。该僵尸网络采用两阶段 C2 流程,涉及用于配置的 HTTP 请求和用于命令的持久 MQTT 连接。这使得能够静默安装应用、禁用 Google Play Protect、执行任意 Shell 命令、进行屏幕截图以及实施网络侦察。