军械库城堡利用超越信任
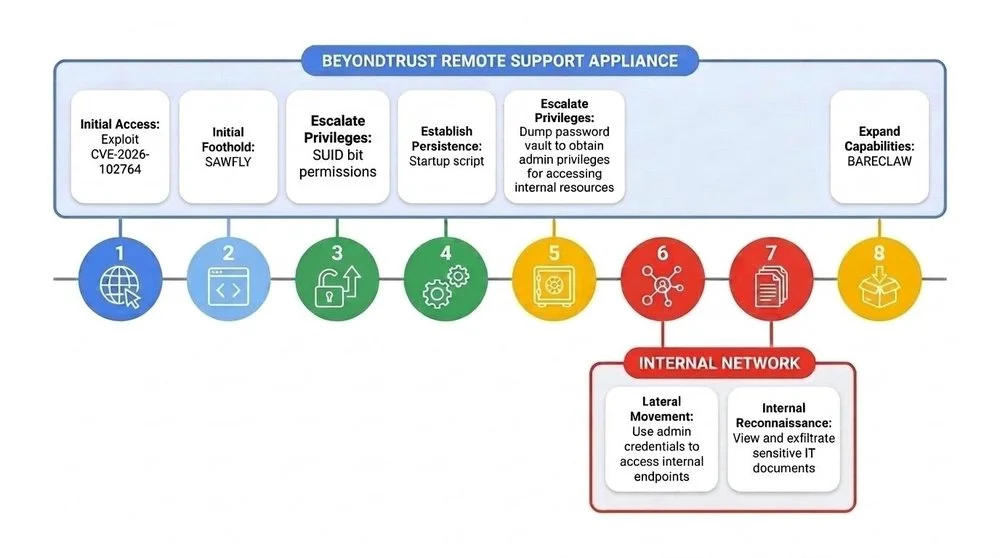
BeyondTrust 披露其远程支持设备中存在漏洞 CVE-2026-102764,允许任意文件上传。Mandiant 发现疑似与中华人民共和国有关联的威胁行为者 ARMORY CASTLE 于 2026 年 8 月下旬将该漏洞作为零日漏洞加以利用。该行为者使用名为 SAWFLY 的自定义 PHP Webshell 建立立足点,并通过加密的 C2 通道进行通信。通过操纵系统二进制文件的 SUID 权限,实现了提权至 root。随后,ARMORY CASTLE 利用专有 bt-secrets CLI 工具收集凭据。为实现长期持久化,他们修改了设备配置模板,使服务账户获得无需密码的 root 访问权限。该威胁行为者主动删除日志以规避检测并阻碍取证分析。此外,他们滥用被泄露的管理员凭据访问 BeyondTrust Web 门户。同时,ARMORY CASTLE 修改用户权限,以永久获得对下游系统的无限制远程访问。最后,他们使用名为 BARECLAW 的自定义隧道工具进行数据外泄并在网络内横向移动。