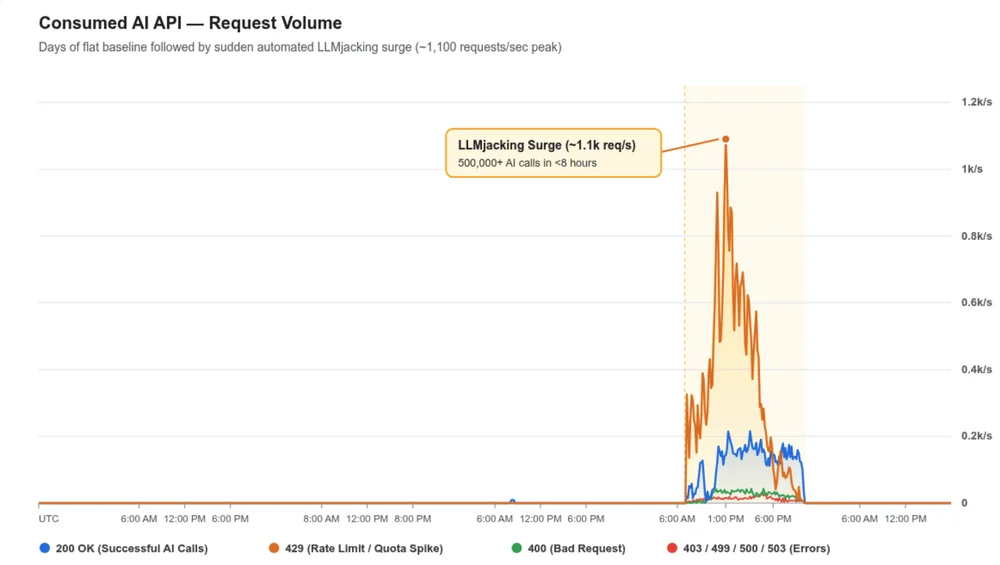
LLMJacking 的兴起:威胁行为者如何变现被入侵的云资源和模型资源
Mandiant 在 2026 年多次应对涉及"LLMJacking"的事件,其中威胁行为者劫持了企业对大型语言模型(LLM)的访问权限。这些入侵事件影响了全球多个行业的组织,导致巨额欺诈性云费用,有时每日超过 100,000 美元。Google 威胁情报组(GTIG)识别出多种以财务为动机的威胁集群,并指出在初始访问提供者和"LLM 混子”(LLM Mixers)之间存在分工,后者将被盗的访问权限变现。攻击生命周期包括通过公开暴露的 LLM 端点或被盗的云身份令牌(如 IAM 凭据和 GitHub PAT)获取初始访问。威胁行为者还直接针对 LLM API 密钥,以隐蔽方式验证以避免检测。随后,威胁行为者提升权限、巩固访问并执行内部侦察,枚举云服务和仓库以获取敏感凭据。他们滥用云身份权限和虚拟机配置,创建未授权账户并注入 SSH 密钥以实现持久化。部分行为者利用 LLM 路由软件中的漏洞获取管理员控制权。最终目标是通过对令牌代理、自动化模型流和 GPU 配置进行 LLM 变现,累积大量欺诈性费用。威胁行为者托管自己的代理端点和代理工作负载,部署容器化后门并配置高性能 GPU。他们还通过 LLM 混子出售被盗的 API 配额访问,利用开源网关池化被盗凭据。一个典型案例 jet-night.com 利用被盗 API 密钥提供低于市场价格的访问,将巨额成本转嫁给受害组织。