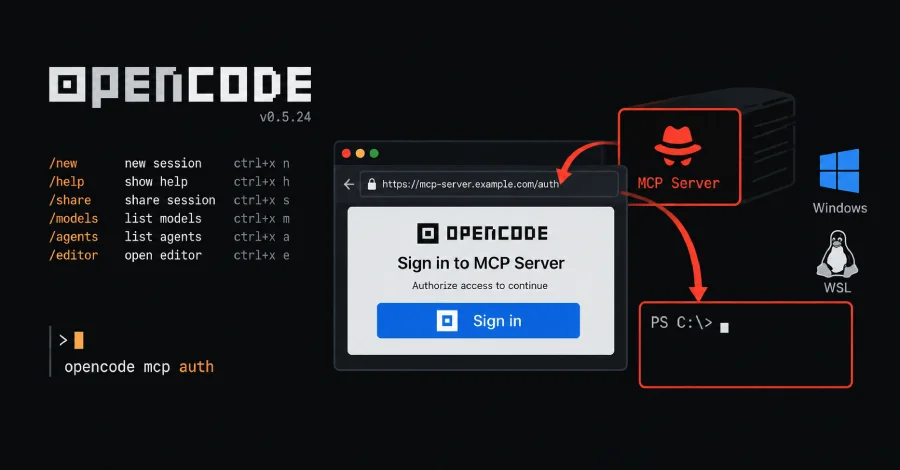
The Hacker News 中文 关注 OpenCode 漏洞允许恶意 MCP 服务器在 Windows 和 WSL 的登录期间执行代码 OpenCode AI 编程代理存在一个漏洞,允许恶意或被劫持的 MCP 服务器在开发者登录时,在其 Windows 或 WSL 机器上执行代码。OpenCode 连接至 MCP(Model Context Protocol)服务器以集成外部工具,此类代码将以开发者自身的权限运行。OpenCode 背后的公司 Anomaly 已于 9 月在 1.18.33 版本中修复了该漏洞。 OpenCode Flaw Lets Malicious MCP Servers Execute Code During Sign-In on Windows and WSL thehackernews.com The Hacker News 中文 RSS thenote.app