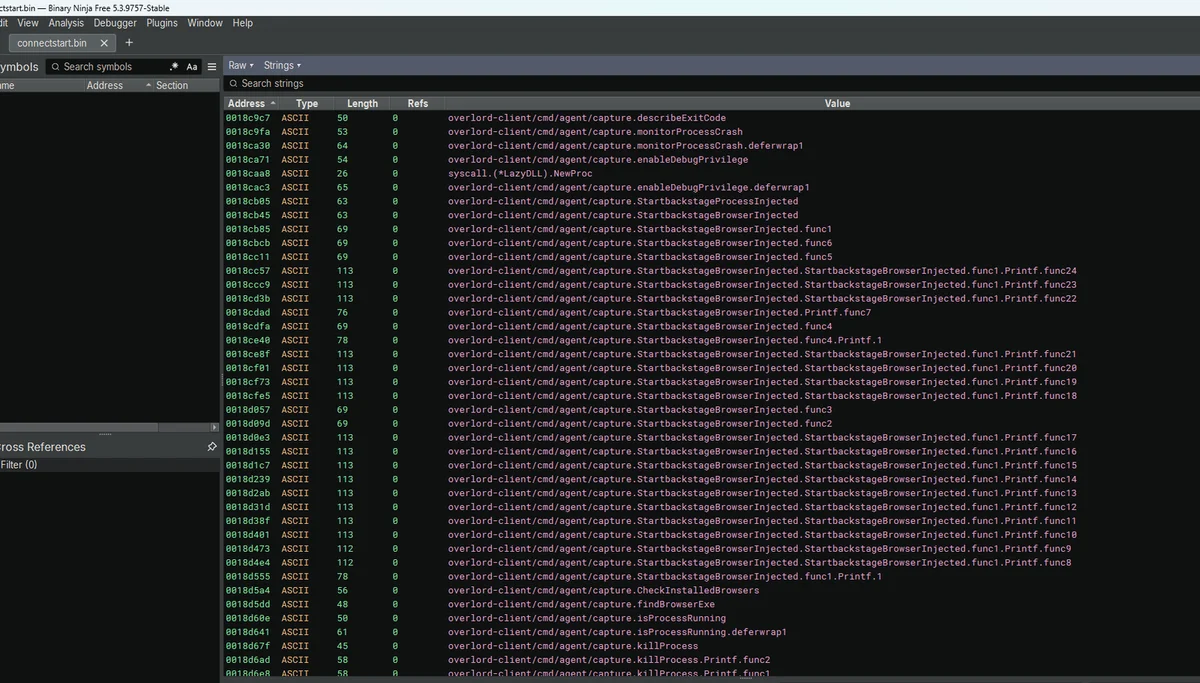
RSS KitPloit - 渗透测试工具! 关注 Overlord-RAT-基于 Go 的远程访问木马逆向分析:注入、键盘记录与命令控制及数据外泄分析 对 Overlord RAT 的完整静态与内存分析:Go 代理架构、HTTP/2 + WebSocket 命令与控制(C2)、反射 DLL 注入、浏览器键盘记录及 IOCs。一次实战恶意软件逆向工程全流程解析。 Overlord-RAT-Reverse-Engineering-a-Go-Based-RAT-Injection-Keylogging-C2-Exfiltration-Analysis kitploit.com