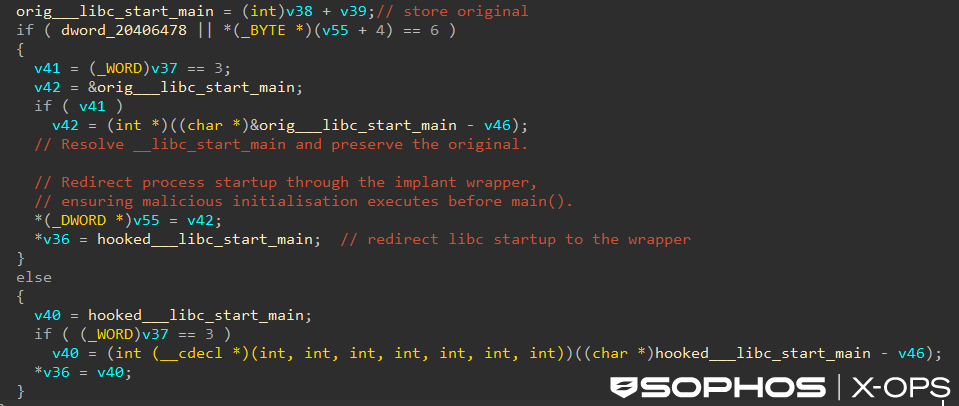
PoisonedRefresh:一种无文件 Linux 根kit,可将 PHP Web 后门注入 F5 BIG-IP APM 服务器内存
PoisonedRefresh 根kit 将 PHP Webshell 注入到 F5 BIG-IP APM Apache 内存中,不留任何磁盘痕迹。SophosLabs 于 2026 年 9 月 8 日发布了一份详细的技术分析报告,针对 ESET 发现的名为 PoisonedRefresh 的 Linux 植入程序,该程序出现在遭入侵的 F5 BIG-IP Access Policy Manager 环境中。Sophos 将其归类为 Linux/Agnt-IC。F5 已确认存在对 [...] 的利用。