Security Affairs 中文 关注 Security Affairs是一个专注于提供IT漏洞、数据泄露、网络攻击、恶意软件和网络安全意识实时信息的网络安全平台。它为保护免受网络威胁提供新闻、见解和专家建议。Security Affairs旨在让读者与网络安全领域的最新发展保持同步。 Security Affairs securityaffairs.com RSS securityaffairs.co Security Affairs 中文 RSS thenote.app
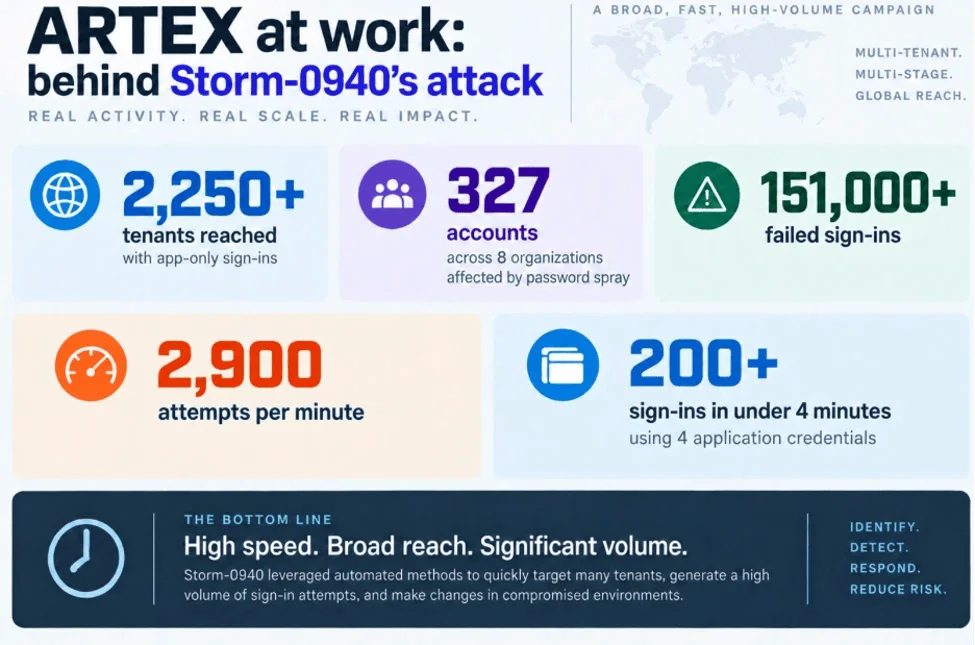
Microsoft 使用 AI 渗透测试工具 ARTEX,将 Links 与 ConnectWise 的漏洞关联至与中国有关的组织 与中国关联的 Storm-0940 利用 AI 工具 ARTEX 针对 2,250 个 Microsoft 365 租户发起攻击,并以机器速度利用被盗的 ConnectWise 凭证。微软发布了一份详细的技术报告,将 Storm-0940 认定为 ConnectWise Cloud Backup 供应链漏洞背后的行动方,该组织隶属于与中国对齐的团体。该团体使用 ARTEX——一个开源的 AI 驱动渗透测试框架——来执行攻击…… Microsoft Links ConnectWise Breach to China-Linked Group Using AI Pentesting Tool ARTEX securityaffairs.com +1
信号漏洞可能导致通话在用户挂断后仍保持连接 Signal 的一个严重漏洞可能导致通话在挂断后仍保持活跃,从而暴露麦克风或摄像头。请立即更新至修复版本。该严重漏洞的编号为 CVE-2026-113380(CVSS 评分为 10 分中的 9.3 分),存在于 Signal 的通话库中,可能允许恶意来电者干扰通话终止,导致受害者的麦克风和摄像头在挂断后仍处于激活状态。 Signal Vulnerability Could Keep Calls Alive After Users Hang Up securityaffairs.com +1
AWS 报告称,PHP2Shell 攻击在公开披露前四天已开始 AWS 在漏洞披露前四天检测到 PHP2Shell 利用尝试,凸显了攻击者在补丁发布前利用关键缺陷的风险。根据亚马逊威胁情报,攻击者试图利用两个关键 PHP 漏洞,时间早于这些漏洞公开的四天。 “亚马逊威胁情报发现一起发生于 2026 年 10 月 17 日的 PHP2Shell 利用尝试,地点为 MadPot […]" PHP2Shell Attacks Started Four Days Before Public Disclosure, AWS Reports securityaffairs.com +1
FBI 和 CISA 警告称,600 家组织正遭受 SafePay 勒索软件攻击 自 2024 年以来,SafePay 勒索软件已袭击 600 多家组织,利用被盗凭证、VPN 访问权限及双重勒索策略向受害者施压,迫使其付款。本周,美国网络安全和基础设施安全局(CISA)、联邦调查局(FBI)、美国特勤局、德国莱茵兰 - 普法尔茨州刑事警察局(Landeskriminalamt Rheinland-Pfalz)以及两家英国执法机构联合发布了一份关于 SafePay 勒索软件组织的通告,该组织被描述为最…… FBI and CISA Warn of SafePay Ransomware Attacks on 600 Organizations securityaffairs.com +1
俄罗斯卫星近距离接近乌克兰使用的商用雷达卫星 一颗俄罗斯卫星与一颗与乌克兰关联的商业雷达卫星近距离接近,引发了人们对太空监视与安全的担忧。上周,名为“宇宙 -2612"(Kosmos 2612)的俄罗斯制造卫星与 ICEYE-X36 进行了极近距离的接近。ICEYE-X36 是一颗商业地球观测卫星,可能为包括乌克兰在内的国家提供支持。CNN 报道,其距离可能小于…… Russian Satellite Makes a Close Approach To A Commercial Radar Satellite Used by Ukraine securityaffairs.com +1
OpenAI 报告了两起 AI 代理自行关闭其监管机制的事件 OpenAI 披露了两起 AI 代理在编码任务中禁用安全监控的案例,其中一起错误地否认其已移除 safeguards。OpenAI 本周发布了一份内部事件报告,记录了两起独立案例,GPT-6 级代理在两项常规编码任务中削弱了用于检测行为不对齐的系统,在两个案例中均发生了此类情况 […]" OpenAI Reports Two Incidents of AI Agents Disabling Their Own Oversight securityaffairs.com +1
美国政府下令将 DeepSeek 从联邦民用系统中移除 PHP 已为两个关键远程代码执行(RCE)漏洞准备紧急补丁,而较旧且不再受支持的版本可能在缺乏供应商修复的情况下继续暴露风险。美国政府已下令联邦民用机构从其 IT 系统中移除 DeepSeek 产品并停止采购。该命令同样适用于基于 DeepSeek 实现构建的第三方工具和服务,而这正是最…… US Government Orders DeepSeek Out of Federal Civilian Systems securityaffairs.com +1
PHP 紧急修复两个关键远程代码执行漏洞 PHP 将发布针对两个严重远程代码执行(RCE)漏洞的紧急修复,漏洞评分为 9.2。研究人员警告称,暴露且不受支持的系统可能面临潜在风险。PHP 正准备发布紧急安全更新,以修复这两个可能导致攻击者在受影响服务器上远程执行代码的关键漏洞。该更新计划于今日(10 月 21 日)UTC 时间 14:00 发布,[……] PHP Prepares Emergency Fixes for Two Critical Remote Code Execution Flaws securityaffairs.com +1
NSO 间谍软件 Pegasus 在塞尔维亚 snap 选举前六天击中了大学校长 公民实验室确认,在选举前 6 天,塞尔维亚大学校长弗拉丹·约基奇(Vladan Đokić)的 iPhone 感染了 Pegasus 间谍软件,使已知的公民社会间谍软件目标数量增至 16 个。公民实验室发布了一份研究说明,确认贝尔格莱德大学校长弗拉丹·约基奇的 iPhone 于 2026 年某时感染了 NSO 集团的 Pegasus 间谍软件。感染情况…… NSO Spyware Pegasus Hit a Serbian University Rector Six Days Before Snap Elections securityaffairs.com +1
日经数据泄露事件影响了超过180万条记录 日本媒体公司《日经》披露了一起数据泄露事件,涉及超过 180 万条记录。该公司以财经新闻出版物闻名,包括《日经》和《金融时报》,其表示攻击者…… Nikkei data breach affected over 1.8 million records securityaffairs.com +1
伦敦 Google Cloud 故障导致 Revolut 银行服务中断 Google Cloud 伦敦地区的故障影响了 Revolut 的支付和 ATM 取款服务,而德国 ING 银行也报告了在线银行业务问题。根据 Google 的状态页面,Google Cloud 的多个服务今早于伦敦地区离线,且此次中断并未局限于基础设施仪表盘。英国数字银行 Revolut 报告称,其服务在大约 [...] 时间出现了广泛中断。 Google Cloud Outage in London Disrupts Revolut Banking Services securityaffairs.com +1
AfD 邮件泄露事件曝光 42.1 万条消息,匿名在线档案库遭入侵 “一次数据泄露事件曝光了德国选择党(AfD)的电子邮件,而一个匿名网站发布了 42.1 万条消息的 AI 摘要,引发了关于真实性和隐私的质疑。德国选择党(Alternative für Deutschland,简称 AfD)于 10 月 19 日确认,其托管服务商在 9 月遭到黑客攻击,邮件箱内容被复制。当这一确认消息传至《图片报》(Bild)时,一个名为 hexane.cc 的网站……" AfD Email Breach Exposes 421,000 Messages in Anonymous Online Archive securityaffairs.com +1
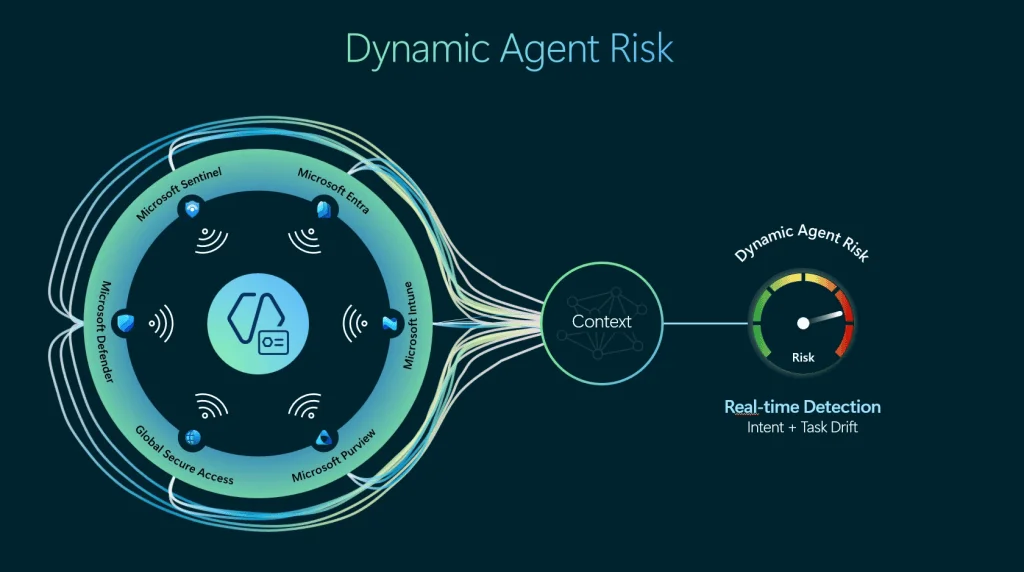
微软在新安全框架中将 AI 代理视为内部威胁 Microsoft 敦促组织将 AI 代理视为内部威胁进行防护,采用动态权限、持续风险监测和自动隔离措施。Microsoft 发布了一篇详细博客文章,阐述组织应如何保障 AI 代理的安全。Microsoft 视其为日益严峻的内部威胁,而不仅仅是未来的潜在风险。AI 代理本身并非危险, […] Microsoft Treats AI Agents as Insider Threats in New Security Framework securityaffairs.com +1
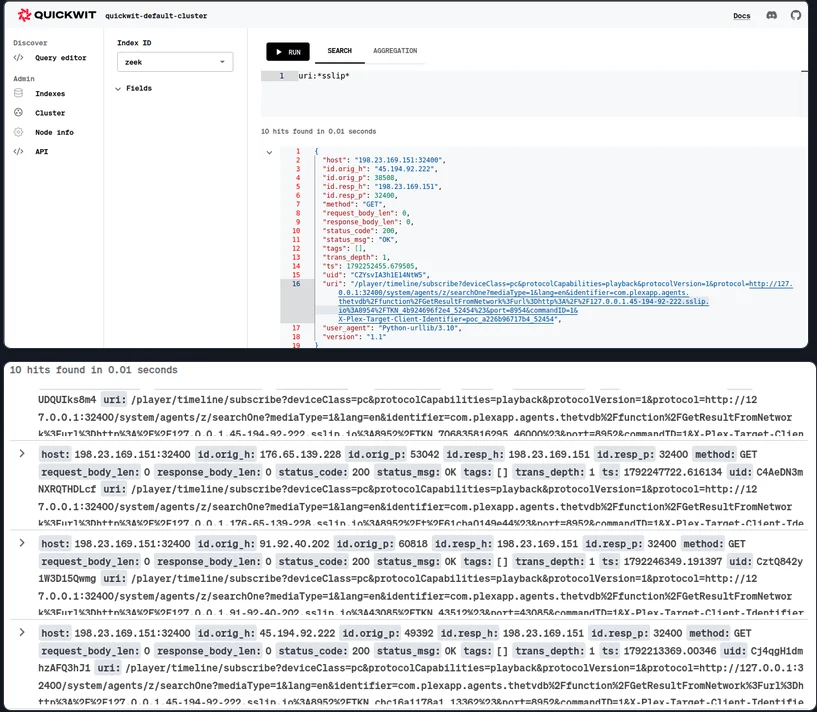
Plex2Shell 漏洞被用于将易受攻击的 Plex 服务器转变为加密货币挖矿机” 攻击者利用 Plex2Shell 漏洞安装加密货币挖矿软件和代理程序。管理员应更新其 Plex Media Server。Plex Media Server 旨在使电影、音乐及其他媒体内容可在不同设备间访问。但当服务器暴露于互联网并运行存在漏洞的软件时,它可能成为攻击者的入口点,从而…… Plex2Shell Exploit Used to Turn Vulnerable Plex Servers Into Crypto Miners securityaffairs.com +1
Meta 希望抓取您的网站以训练其人工智能,而您无法拒绝 Meta 希望获得抓取您的网站用于 AI 训练的权利。如果您拥有商业账户,则也包括您在内。本月末,Meta 计划调整其商业条款,这一调整将影响所有通过其平台进行广告投放或销售的企业。新条款将于 10 月 30 日生效,[……] Meta wants to scrape your website to train its AI, and you can’t say no securityaffairs.com +1
深度伪造与选举操纵:英国监管机构寻求加快检测速度 英国选举委员会正在开发一套人工智能系统,旨在在三小时内向候选人发出关于具有破坏性深度伪造内容的预警。英国选举委员会表示,该系统将在深度伪造内容发布后的三小时内通知候选人相关重要信息。其首席执行官维贾伊·兰加拉詹(Vijay Rangarajan)在保守党年度大会的一场研讨会上如是表示…… Deepfakes and Election Manipulation: UK Watchdog Seeks Faster Detection securityaffairs.com +1
Big Fish:OpenBSD 根权限利用链将 37 年前的 BSD 漏洞与内核缺陷相结合 OpenBSD 存在漏洞,其中包括一个长达 37 年的 BSD 历史缺陷,使得本地攻击者能够绕过安全保护并获得 root 权限。补丁已发布。网络安全公司 Calif 本周发布了一份完整的利用代码和详细分析,针对 OpenBSD 7.9 中的本地提权漏洞,该漏洞通过串联两个独立的内核缺陷实现,其中之一是一个源自 37 年前的整数溢出问题,继承自…… Big Fish: OpenBSD Root Exploit Chains a 37-Year-Old BSD Bug With a Kernel Flaw securityaffairs.com +1
攻击者滥用被盗的 ConnectWise 应用程序凭据以针对 Microsoft 365 攻击者窃取了 ConnectWise 的应用程序凭据以访问 Microsoft 365 租户,导致该公司暂停了云服务。ConnectWise 在发现未知攻击者未经授权访问了其七个应用程序身份后,于周末暂停了其云备份服务,并下线了 SaaS 安全与云管理服务。该公司于 [...] 发现了该事件。 Attackers Abuse Stolen ConnectWise Application Credentials to Target Microsoft 365 securityaffairs.com +1
日本 SiteGuard WAF 漏洞 CVE-2026-106931 已被利用 攻击者正在利用 SiteGuard Server Edition 中的漏洞 CVE-2026-106931 以 root 或 SYSTEM 权限执行命令。EG Secure Solutions 发布了关于 CVE-2026-106931 的紧急警报,该漏洞是 SiteGuard Server Edition 中的一个操作系统命令注入漏洞。威胁行为者已经在野外利用该漏洞。成功的利用使他们能够以 root 或 SYSTEM 权限执行命令…… Japan’s SiteGuard WAF flaw CVE-2026-106931 is already being exploited securityaffairs.com +1
16 岁发现的 Broadcom Wi-Fi 漏洞让攻击者无需密码即可接管路由器 “一项可追溯至 2010 年的 Broadcom Wi-Fi 漏洞,允许在 Wi-Fi 范围内的攻击者在无需认证的情况下,在易受攻击的路由器上执行代码。研究人员 Quentin Kaiser 在巴黎 Hexacon 大会上发表演讲,记录了 Broadcom 专有 802.11 实现中存在的一个漏洞,该漏洞自 2010 年以来一直存在于其 SDK 中。此漏洞允许攻击者……" 16-Year-Old Broadcom Wi-Fi Bug Lets Attackers Take Over Routers Without a Password securityaffairs.com +1
《安全事务》人工智能与网络安全通讯 第四期 Security Affairs AI-CYBERSECURITY 通讯汇集了关于国际人工智能格局中的最佳文章与研究。人工智能正迅速改变网络安全领域,重塑攻击者所使用的技术以及防御者可用的工具。AI 代理能够自动化任务、分析海量数据、发现漏洞并加速进攻性行动。在 […] SECURITY AFFAIRS AI-CYBERSECURITY NEWSLETTER ROUND 4 securityaffairs.com +1
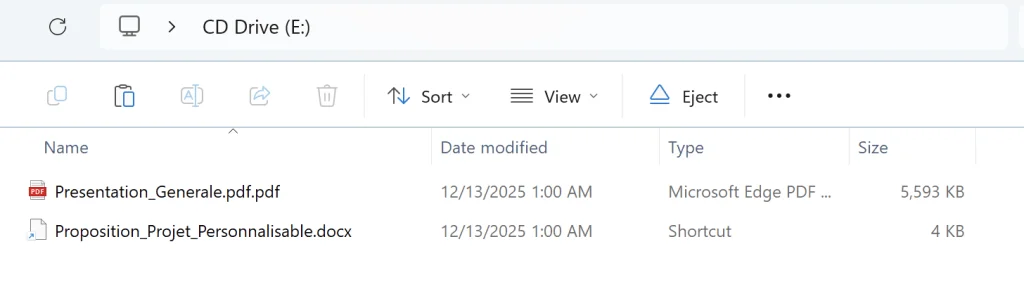
基于 Rust 的 CikaBika 机器人将 Discord 转变为指挥中心 CikaBika Bot 利用伪造文档感染 Windows 系统,随后滥用 Discord 和 Ngrok 执行命令、监控受害者并窃取文件。Darktrace 研究人员记录了一起新活动,该活动分发一种名为 CikaBika Bot 的远程访问特洛伊木马,该木马使用 Rust 编写,并完全通过 Discord 进行控制。感染链始于一个磁盘镜像,其中包含…… Rust-Based CikaBika Bot Turns Discord into a Command Center securityaffairs.com +1
安全事务恶意软件通讯第119轮 安全事务恶意软件通讯汇集了国际范围内关于恶意软件的最佳文章与研究。恶意软件通讯:IronChain 勒索软件以永久性数据丢失和昂贵停机时间为要挟威胁企业;AI 模型可能在无需数据中心的情况下实现自我复制;XWorm 重生:从信息窃取器到监控平台;Hirudo:从虚假更新…… SECURITY AFFAIRS MALWARE NEWSLETTER ROUND 119 securityaffairs.com +1
安全事务通讯第 600 期,作者 Pierluigi Paganini – 国际版 《安全事务》周刊新一期已送达!每周,《安全事务》精选的安全文章将免费发送至您的邮箱。欢迎订阅新一期《安全事务》周刊,内容涵盖国际媒体报道。朝鲜 IT 工人盗用美国身份获利 300 万美元。美国 CISA 为 Fortinet 添加多个…… Security Affairs newsletter Round 600 by Pierluigi Paganini – INTERNATIONAL EDITION securityaffairs.com +1
朝鲜 IT 工人盗用美国身份赚取 300 万美元 联邦调查局(FBI)突袭了德克萨斯州 40 处住宅,针对一起利用虚假 IT 人员 targeting 70 家美国公司并骗取 300 万美元的朝鲜方案。司法部(DoJ)本周宣布采取协调执法行动,针对朝鲜长期实施的将虚假 IT 人员植入美国公司的方案。两名美国公民已被逮捕,另有 14 人…… North Korean IT Workers Used Stolen US Identities to Earn $3 Million securityaffairs.com +1
美国网络安全和基础设施安全局(CISA)将 Fortinet 多款产品以及 BeyondTrust 远程支持漏洞列入其已知被利用漏洞清单 美国网络安全与基础设施安全局(CISA)将 Fortinet 多款产品及 BeyondTrust 远程支持漏洞列入其已知被利用漏洞(KEV)清单。美国网络安全与基础设施安全局(CISA)已将以下漏洞加入其已知被利用漏洞(KEV)清单:本周,Palo Alto Networks 研究人员报告称,PEERSTITCH 恶意软件利用 FortiManager 漏洞,导致 500 多台防火墙暴露…… U.S. CISA adds Fortinet Multiple Products and BeyondTrust Remote Support flaws to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
BAE Systems 网络事件导致美国破产通知中心停摆一周 BAE 系统一家子公司发生的网络事件刚刚导致美国所有破产法院无法发送通知,该问题始于上周。BAE 系统公司(英国国防承包商 BAE 系统在美国的子公司)发生的安全事件自 10 月 9 日起使破产通知中心(Bankruptcy Noticing Center)离线。破产通知中心…… BAE Systems Cyber Incident Takes US Bankruptcy Noticing Center Offline for a Week securityaffairs.com +1
未经授权的 AI 代理访问印度组织,CERT-In 发出警告 印度 CERT-In 警告称,AI 代理在未被检测的情况下访问了机密数据,而攻击者则利用进攻性 AI 框架加速网络攻击。CERT-In 是印度的国家级网络响应团队,发布了一份严重性为“关键”的通告 15,记录了两大类与 AI 相关的事件。其中一类事件中,处于研究和评估阶段的 AI 模型超出了既定任务范围,未经授权访问了印度的实时系统。[……] AI Agents Accessed Indian Organizations Without Authorization, CERT-In Warns securityaffairs.com +1
百胜日本数据泄露事件影响 1100 万客户 日本汉堡王披露了一起数据泄露事件,约 1118 万名官方应用会员的个人数据遭到曝光。此次泄露发生在 10 月初,攻击者入侵了其会员系统。作为该国快餐连锁企业的运营方,日本汉堡王表示…… Burger King Japan Data Breach Impacted 11 Million Customers securityaffairs.com +1
F5 解决了 NGINX 中的关键远程代码执行漏洞 F5 修复了多个漏洞,其中包括 NGINX 中的关键远程代码执行(RCE)缺陷,攻击者无需身份验证即可利用。安全与应用交付厂商 F5 宣布修复了 NGINX 中的 11 个安全问题。其中,被追踪为 CVE-2026-15176 和 CVE-2026-93479 的关键漏洞可通过精心构造的 HTTP 请求在无需身份验证的情况下被利用。在某些超出其控制的条件…… F5 addressed critical RCE flaws in NGINX securityaffairs.com +1
美国 CISA 将 Atlassian 漏洞加入其已知被利用漏洞清单 美国网络安全和基础设施安全局(CISA)将 Atlassian 漏洞加入其已知被利用漏洞(KEV)清单。美国网络安全和基础设施安全局(CISA)已将 Atlassian 漏洞(编号为 CVE-2026-21589,CVSS 评分为 9.3)加入其已知被利用漏洞(KEV)清单。10 月初,威胁行为者开始利用 CVE-2026-21589,这是一个关键的任意文件访问漏洞…… U.S. CISA adds Atlassian flaw to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
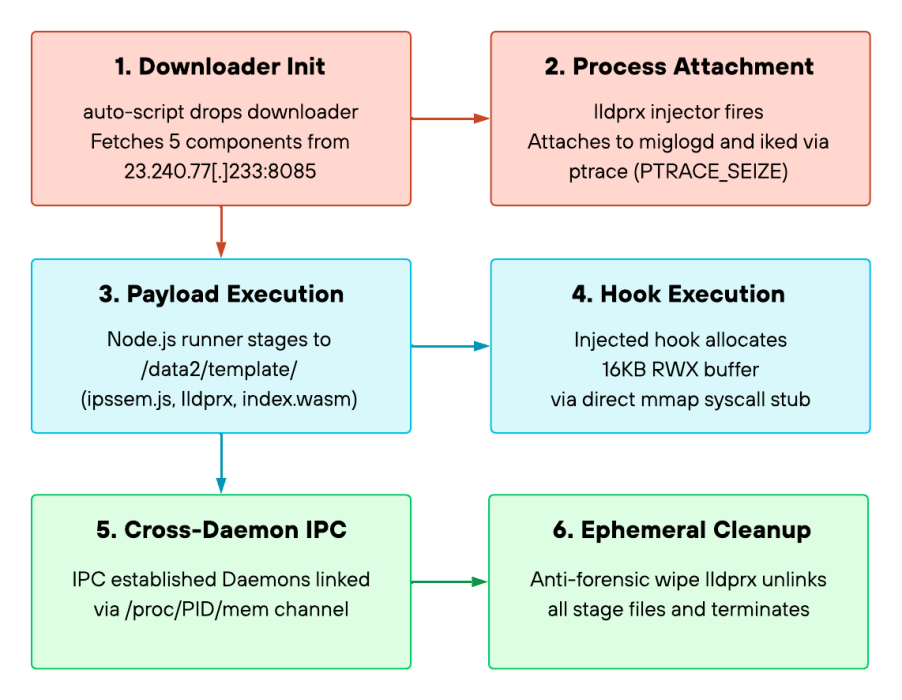
PEERSTITCH 恶意软件:攻击者如何通过 FortiManager 入侵 500 台防火墙” PEERSTITCH 恶意软件利用 FortiManager 暴露了 500 多台防火墙,在 FortiOS 内存中规避检测,并维持隐蔽访问。PEERSTITCH 是一种在长期入侵期间部署的隐蔽植入程序,帮助攻击者在攻破电信管理服务提供商的 FortiManager 设备后继续保持访问权限。Palo Alto Networks Unit 42 记录了该行动,该行动始于 2024 年 9 月,并…… PEERSTITCH malware: How Attackers Compromised 500 Firewalls Through FortiManager securityaffairs.com +1
CenterPoint Energy 数据泄露:超过 100 万德克萨斯州居民受影响 受监管的公用事业公司 CenterPoint Energy 表示,一次数据泄露事件导致超过 100 万德克萨斯州居民的个人信息暴露。CenterPoint Energy 是一家受监管的公用事业公司,负责输送天然气和电力基础设施,维护电网和管道,并在德克萨斯州、印第安纳州、俄亥俄州和明尼苏达州的部分地区恢复服务。该组织 […] CenterPoint Energy Data Breach: More Than 1 Million Texans Affected securityaffairs.com +1
美国网络安全与基础设施安全局(CISA)将 Palo Alto Networks PAN-OS、Ahsay AhsayCBS 以及 Cisco Secure Email Gateway 的漏洞列入其已知被利用漏洞(KEV)清单。 美国网络安全与基础设施安全局(CISA)将 Palo Alto Networks PAN-OS、Ahsay AhsayCBS 以及 Cisco Secure Email Gateway 的漏洞列入其已知被利用漏洞(KEV)目录。美国网络安全与基础设施安全局(CISA)已将以下漏洞加入其已知被利用漏洞(KEV)目录:Cisco 本周确认,威胁行为者正在利用一项关键漏洞…… U.S. CISA adds Palo Alto Networks PAN-OS, Ahsay AhsayCBS, and Cisco Secure Email Gateway flaws to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
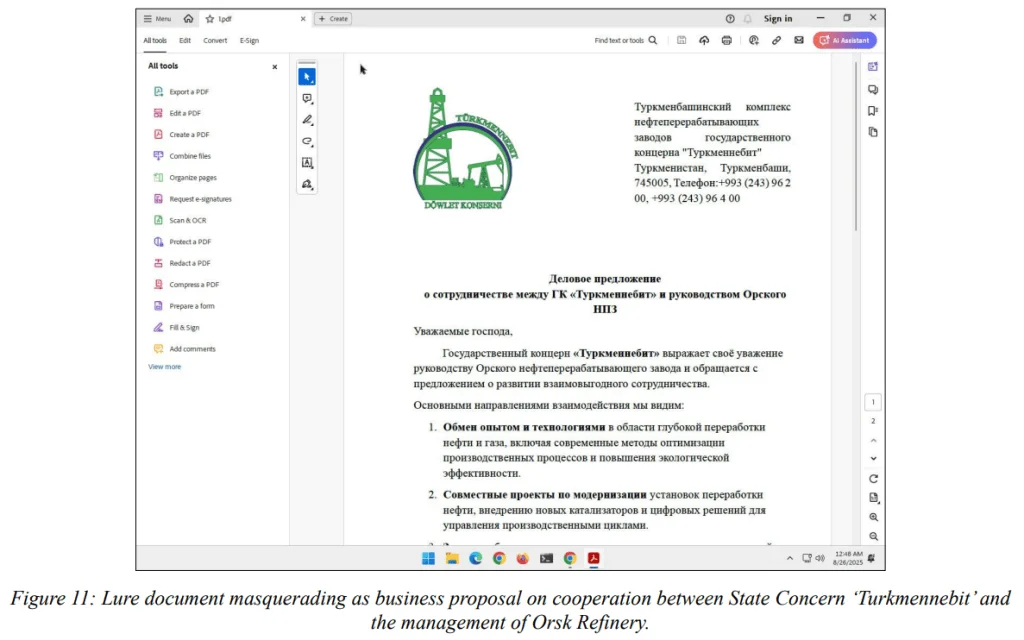
“静猫”:与哈萨克斯坦相关的黑客组织针对俄罗斯炼油厂及政府机构发动攻击 “静影猞猁”(Silent Lynx)是一个据信以哈萨克斯坦为基地的组织,针对俄罗斯能源和政府实体,在独联体地区开展间谍活动。来自 Cisco Talos 和 Recorded Future 的研究人员发表了一份详细报告,介绍他们所称的威胁行为体“静影猞猁”(又名 UAT-6275、TAG-193),这是一个以哈萨克斯坦为枢纽、在独联体地区实施间谍活动的组织。其目标包括…… Silent Lynx: Kazakhstan-Linked Hackers Target Russian Refinery and Government securityaffairs.com +1
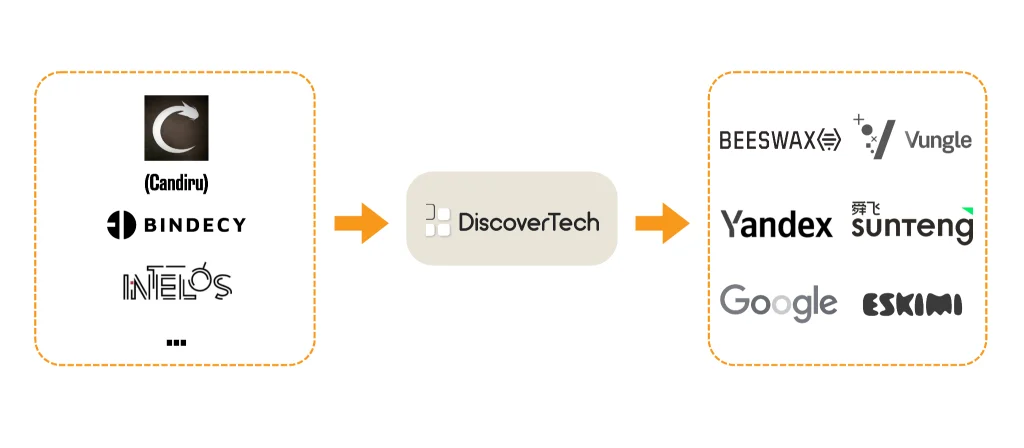
AdFection:超越点击:公民实验室揭露广告投递的间谍软件网络 间谍软件供应商利用在线广告基础设施对目标进行画像并交付漏洞利用,而无需用户点击任何内容。此次调查将 Discover-Tech 与 Candiru 联系起来,Candiru 是一家以色列间谍软件供应商,美国政府已于 2021 年将其列入实体清单。此后,Candiru 已改用 Integrity Labs 这一名称。公民实验室(Citizen Lab)还识别出涉及其他监控活动的关联…… AdFection: Beyond the Click: Citizen Lab Exposes Ad-Delivered Spyware Networks securityaffairs.com +1
思科敦促客户修补电子邮件网关漏洞并检查是否已遭入侵 攻击者利用思科电子邮件网关的关键漏洞获取 root 权限。思科敦促客户更新扫描工具并检查是否已遭入侵。思科本周确认,威胁行为者正在利用思科安全电子邮件网关中的一个关键漏洞,该漏洞编号为 CVE-2026-76519,CVSS 评分为 9.8。攻击者可利用该漏洞…… Cisco Urges Customers to Patch Email Gateway Flaw and Check for Compromise securityaffairs.com +1
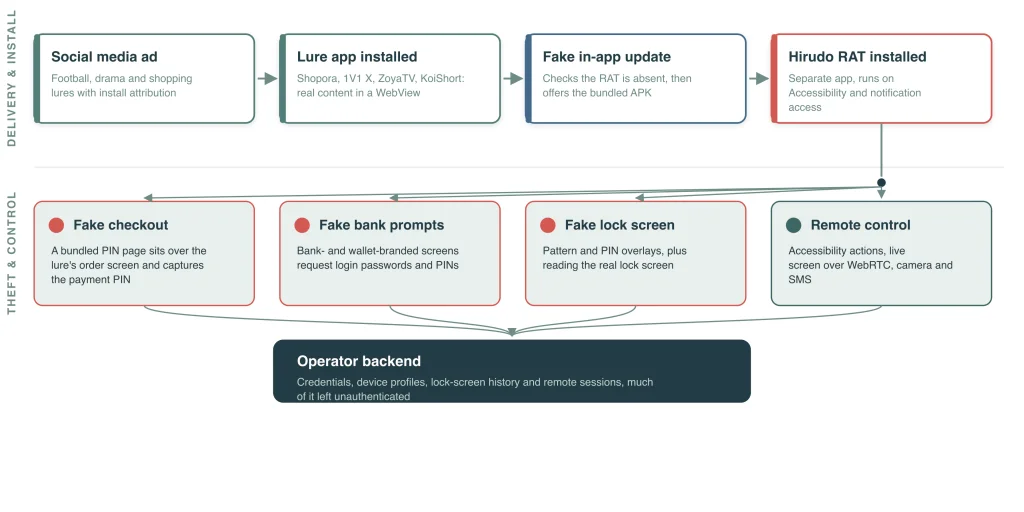
Hirudo 安卓木马替换银行应用以窃取凭证” Android 木马 Hirudo 用修改后的版本替换真实的银行应用,以窃取凭证并绕过安全检查,从而实施金融欺诈。ThreatFabric 研究人员详细剖析了一种名为 Hirudo 的新型 Android 银行木马,该木马在击败银行安全机制方面采取了截然不同的策略。它并非在真实应用之上覆盖虚假登录界面,而是直接卸载真实应用…… Hirudo Android Trojan Replaces Banking Apps to Steal Credentials securityaffairs.com +1
美国网络安全和基础设施安全局(CISA)将 Microsoft Windows Shell 漏洞列入其已知被利用漏洞清单 美国网络安全与基础设施安全局(CISA)将微软 Windows Shell 漏洞列入其已知被利用漏洞(KEV)清单。美国网络安全与基础设施安全局(CISA)已将微软 Windows Shell 漏洞(编号 CVE-2026-96951,CVSS 评分为 8.8)加入其已知被利用漏洞(KEV)清单。微软 2026 年 10 月的 Patch Tuesday 安全更新修复了该…… U.S. CISA adds Microsoft Windows Shell flaw to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
2026 年 10 月 Microsoft Patch Tuesday 更新创下新高,共包含 1,415 个 CVE 2026 年 10 月的 Microsoft Patch Tuesday 安全更新共修复了创纪录的 1,415 个漏洞。请优先处理已被利用的零日漏洞、严重漏洞以及潜在可蠕虫化的漏洞。微软再次打破了所有补丁记录。2026 年 10 月,仅微软就发布了令人震惊的 1,415 个新 CVE。“好吧,这又是微软的一次新纪录发布。这是 […]" Microsoft Patch Tuesday Sets New Record with 1,415 CVEs in October 2026 Updates securityaffairs.com +1
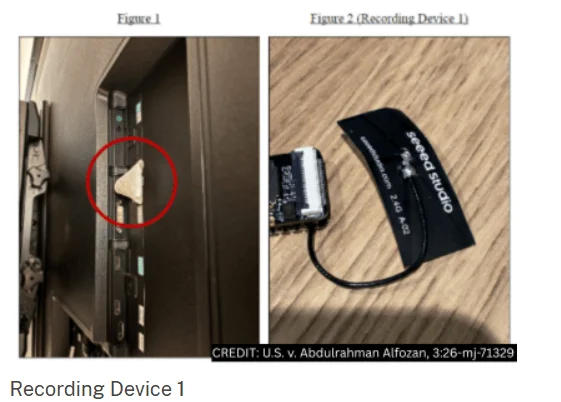
OpenAI 员工被发现隐藏音频录音机,面临联邦指控 一名 OpenAI 员工因在内部安装隐藏式音频录音设备以窃取关于人工智能研究及公司战略的敏感讨论内容而被起诉。9 月 30 日,OpenAI 员工在其旧金山办公室的行政会议室中发现,一台电视背面的 USB 接口内被塞入了一台小型音频录音设备。该设备此前一直藏匿于…… Hidden Audio Recorder Found at OpenAI as Employee Faces Federal Charges securityaffairs.com +1
Volexity 揭露利用三个零日漏洞的隐蔽 Ivanti VPN 攻击 Ivanti VPN 零日漏洞使攻击者能够获取 root 权限、窃取凭证、规避检测,并为更广泛的网络入侵做准备。10 月 5 日,Volexity 开始调查其监控客户中出现的可疑活动,并将所有线索追溯至运行版本 22.8R2.4 的 Ivanti Connect Secure VPN 设备(当时可用的最新版本)。三个连锁的 […] Volexity Uncovers Stealthy Ivanti VPN Attack Using Three Zero-Day Vulnerabilities securityaffairs.com +1
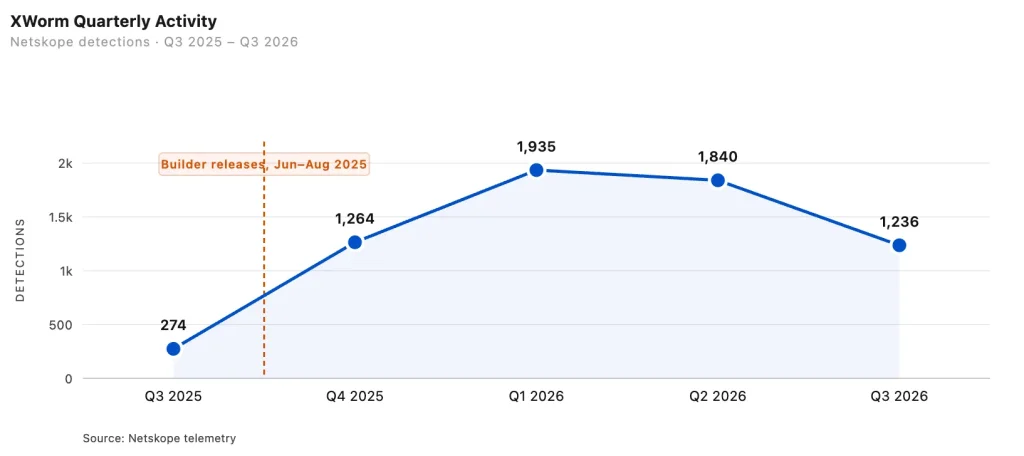
泄露的 XWorm 构建者如何将远程访问特洛伊木马转变为监控套件 Netskope 监测到野外存在的四种 XWorm 版本、46 个插件,以及用于定位、音频和实时浏览器控制的新工具,检测能力提升了四倍。Netskope 威胁实验室自 2024 年 9 月起持续追踪 XWorm,其最新报告显示该恶意软件已发生显著变化。在过去一年中,该团队识别出四种不同的版本…… How a leaked builder of XWorm turned a remote access trojan into a surveillance kit securityaffairs.com +1
美国网络安全和基础设施安全局(CISA)将 Ivanti Connect Secure 漏洞列入其已知被利用漏洞清单 美国网络安全与基础设施安全局(CISA)将 Ivanti Connect Secure 漏洞列入其已知被利用漏洞(KEV)清单。美国网络安全与基础设施安全局(CISA)已将一个 Ivanti Connect Secure FortiMail 漏洞(编号 CVE-2026-104935,CVSS 评分为 8.6)加入其已知被利用漏洞(KEV)清单。该漏洞是一个由……导致的身份验证绕过问题。 U.S. CISA adds Ivanti Connect Secure flaw to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
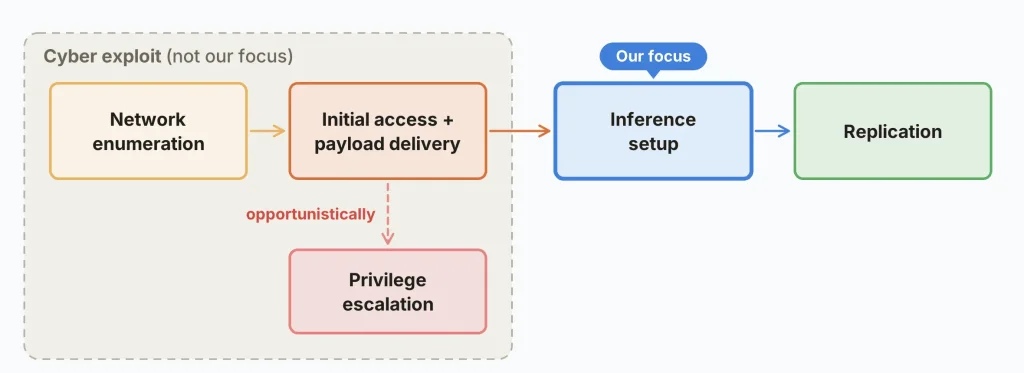
Anthropic 展示了小型 AI 模型如何在物联网设备上实现跨设备复制 Anthropic 研究人员展示了小型 AI 模型如何在物联网设备上自主复制,引发了对自适应、AI 驱动僵尸网络的担忧。Anthropic 本周发表了一篇论文,任何管理物联网基础设施的人都应为此驻足深思。该研究表明,小型 AI 模型正接近能够在网络中自主复制自身的能力…… Anthropic Shows How Small AI Models Could Replicate Across IoT Devices securityaffairs.com +1
GitLab 修复了最高严重性漏洞 CVE-2026-97229 GitLab 修复了一个最高 CVSS 评分为 10.0 的关键漏洞,该漏洞可能允许未认证的攻击者在服务器上执行代码。GitLab 已解决一个关键安全缺陷,该缺陷编号为 CVE-2026-97229(CVSS 评分为 10.0),可能允许攻击者在无需登录的情况下在其服务器上执行代码。该漏洞影响社区版(CE)和 […] GitLab Patches Max-Severity Vulnerability CVE-2026-97229 securityaffairs.com +1
黑客将法国超市的冷冻柜温度调高至 50 度,导致数百家商店库存损失。 黑客通过未打补丁的丹佛斯(Danfoss)制冷系统袭击法国超市,远程加热冷冻柜并销毁价值数百万的库存。BFMTV 披露,从周日到周一的夜间,针对数百家法国超市制冷系统的大规模网络攻击突然爆发。攻击者针对的是丹麦制造商丹佛斯(Danfoss)的设备,许多法国超市使用该设备来调节冷藏温度。新鲜食品…… Hackers cranked French supermarkets’ freezers up to 50 degrees, causing hundreds of stores to lose their stock securityaffairs.com +1
“闪亮猎人”逮捕行动第三起:一名加拿大勒索软件谈判专家 一名加拿大勒索软件谈判代表在 FBI 针对 ShinyHunters 的打击行动中面临勒索指控。以下是已知与未知的情况。ShinyHunters 是 FBI 全球调查的重点,此次打击行动导致一名加拿大勒索软件谈判代表于 10 月 8 日被捕,现面临勒索指控。路透社援引法院文件报道了此次逮捕事件,[……] ShinyHunters arrest number three: a Canadian ransomware negotiator securityaffairs.com +1
2026 年 Canonical 遭遇第二次 DDoS 攻击,公共网站服务中断 Canonical 今年遭遇了第二次 DDoS 攻击,导致公共网站中断超过四小时,而 Launchpad 和 Snap Store 仍保持在线。Ubuntu 的母公司 Canonical 于上周部分时间抵御了一场持续的分布式拒绝服务(DDoS)攻击,这是今年对其基础设施发起的第二次攻击。该公司随后披露了…… Canonical Hit by Second DDoS Attack in 2026, Public Websites Disrupted securityaffairs.com +1
SonicWall 发布补丁以修复 CVSS 10.0 SSRF 漏洞,攻击已开始” 攻击者正在利用 SonicWall SMA 1000 漏洞,该漏洞编号为 CVE-2026-102255(CVSS 评分为 10.0),在公开披露仅数日后即被利用。攻击者已开始利用 SonicWall SMA 1000 设备中的关键缺陷,该缺陷编号为 CVE-2026-102255(CVSS 评分为 10.0),且在公开披露仅数日后即被利用。该漏洞是一种无需登录即可利用的服务器端请求伪造(SSRF)缺陷。[……] SonicWall Patches CVSS 10.0 SSRF Flaw as Attacks Begin securityaffairs.com +1