深入 Agent 计算引擎:构建智能体时代的计算基础
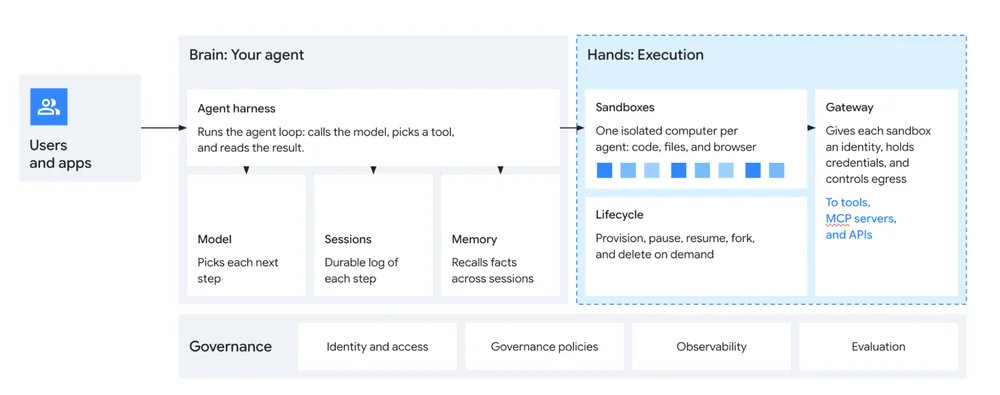
软件行业面临周期性的架构变革:在 Web 规模爆发之后,出现了仓库级计算和容器技术,而张量处理单元(TPU)则是为了满足深度学习需求而开发。谷歌还推出了 Titanium,以提供基于硬件的安全保障。如今,一个根本性的转变正在发生,即代理式人工智能(agentic AI)的兴起:AI 代理不再仅限于回答问题,而是能够执行行动。这些代理正越来越多地编写代码、运行工具并编排工作流,从而迅速消耗计算和存储资源。传统的计算原语已不足以以低成本和低延迟运行数百万个此类代理。这催生了一种新的形态,即 Agent Compute Engine,一项谷歌云服务,为 AI 代理提供硬件隔离的微虚拟机(microVM)。Agent Compute Engine 旨在弥合虚拟机隔离性与容器的速度和密度之间的差距。现有虚拟机启动和停止速度过慢,难以满足频繁暂停和恢复代理的需求;而容器虽然快速,却缺乏某些代理任务所需的隔离性和内核级控制。该系统需要高效地管理代理,识别其活跃或空闲状态,以避免资源浪费并保留工作状态。Agent Compute Engine 被设计为一个统一平台,为持久化、硬件隔离的计算提供微虚拟机抽象。这一新架构支持多样化的工作负载,包括交互式代理界面、自主软件工程、大规模评估以及针对谷歌服务的轻量级沙箱。安全至关重要,采用纵深防御策略,以通过 Titan 硅芯片和 Titanium IPUs 实现的硬件根信任为基石。主机完整性通过无状态、不可变设备得以维持,代理会话则在单租户微虚拟机内进行隔离。零密钥架构确保敏感凭证不会驻留在沙箱内,即使 guest 操作系统被攻破也能保障安全。网络访问受到严格限制,所有流量均通过中介代理流转,由策略驱动的出站代理机制进行管控。对传输中及静态数据均实施了端到端加密。系统配备了自动补丁、运行时检测以及持续的安全措施,并严格分离代理运行环境与沙箱。系统基于“沙箱可能被攻击者控制”的假设运行,因此不持有任何凭证,且无直接网络访问权限。治理通过一等代理身份实现,由注册表和认证管理器统一管理;该认证管理器充当代理的保险库和代理。