现代化边界安全:使用 VPC 服务控制构建可扩展的边界
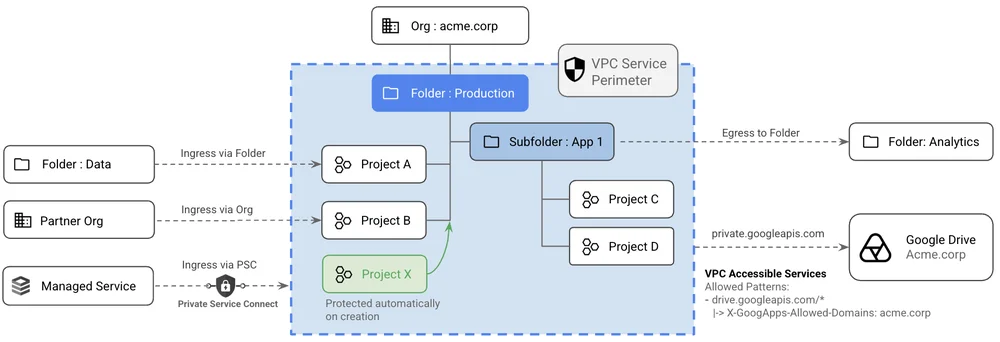
云运营中的自主代理因其非人类身份及规模化行动能力,带来了新的安全挑战。传统网络边界无法抵御机器速度的攻击,且往往过于严格或过于宽松。增强的 VPC 服务控制(VPC-SC)现在提供了更便捷的边界创建、维护和扩展方式。VPC-SC 中的文件夹成员资格允许文件夹内的项目自动继承安全策略。现已支持针对被拒绝访问的细粒度例外和引导式修复。这确保了数据默认受保护,从而安全地扩展自主代理。VPC-SC 提供上下文感知的网络安全边界,以防范数据窃取和内部威胁。入站/出站规则中支持文件夹和组织,简化了管理并保持了规则的简洁性。入站/出站规则现在可使用私有服务连接端点,以实现更精确的策略编写。通过服务模式提供对 Google API 访问的细粒度控制,允许指定特定的 URL 模式。引导式违规修复简化了授权合法访问请求的流程,显著缩短了解决时间。